



Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Исследователи Cisco Talos обнаружили российскую группу кибершпионов, атакующую пользователей с помощью фишинга, содержащего документы, ссылающиеся на конференцию НАТО по кибербезопасности.

Эксперты считают, что за атакой стоит российская группа APT28, также известная как Pawn Storm, Fancy Bear, Sofacy, Group 74, Sednit, Tsar Team и Strontium. Их целью являются люди, интересующиеся конференцией CyCon по кибербезопасности, организованной НАТО.

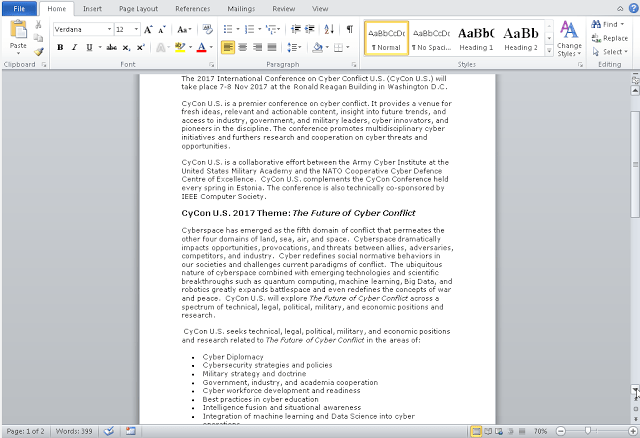
APT28, которые, как предполагают эксперты, спонсируются государством, использовали документы, содержащие контент, скопированный с официального сайта CyCon в качестве приманки. Злоумышленники явно атаковали экспертов в области кибербезопасности.

«Нам удалось обнаружить новую вредоносную кампанию группы APT28. Интересно, что документ, использующийся в качестве приманки, является поддельным флаером, связанным с конференцией по кибербезопасности CyCon, организованной НАТО. Из-за характера этого документа мы предполагаем, что эта кампания нацелена на людей, интересующихся кибербезопасностью», - говорится в отчете, опубликованном Cisco Talos.

Методика использования конференций по кибербезопасности в качестве приманки в операциях киберпреступников хорошо известна, другие хакеры в прошлом использовали такую же тактику. В прошлом году китайская кибер-шпионская группа, известная как Lotus Blossom, пыталась атаковать пользователей с помощью поддельного приглашения на саммит по кибербезопасности от Palo Alto Networks.

В последней кампании злоумышленники не использовали уязвимости нулевого дня, они полагались на документы Office, содержащие сценарии VBA, используемые для доставки нового варианта Seduploader (также известного как бэкдор GAMEFISH, Sednit, JHUHUGIT и Sofacy).

Seduploader также использовался и в других атаках против НАТО. По словам экспертов, вредонос Seduploader много лет использовался группой APT28, состоит он из двух файлов: дроппера и самой вредоносной нагрузки.

Информация об обнаруженной атаке была опубликована на сайте центра киберзащиты НАТО:

«Информация с нашего сайта была использована с целью заражения пользователей вредоносной программой. Это тот тип атак, когда легитимная информация используется для привлечения внимания жертв».

Подпишитесь на новости

Штат Яндекса уменьшился на 5% на фоне роста выручки и прибыли

Общая численность сотрудников Яндекса снизилась до 90,6 тыс. человек — примерно на 5% относительно прошлогодних 95 тыс. Компания объясняет изменения пересмотром процессов в поддержке, разметке данных, логистике и бэк-офисе. Основной состав, насчитывающий около 31 тыс. человек, по её словам, не сократился.

Об этом Яндекс рассказал «Коммерсанту» после публикации результатов за третий квартал и девять месяцев 2026 года.

Таком образом, общий показатель включает и операционный персонал: представлять его как сокращение каждого двадцатого разработчика было бы ошибкой.

Финансовые результаты при этом выросли. За январь-сентябрь выручка увеличилась на 16%, до 1,17 трлн рублей, скорректированная чистая прибыль — на 46%, до 128,1 млрд. Но темпы роста выручки замедлились: годом ранее прирост за девять месяцев составлял 33%.

В компании указывают на охлаждение потребительского спроса и рекламного рынка, а также высокую базу сравнения. ИИ и автономные технологии остаются стратегическими направлениями.

Отдельный фактор — октябрьские атаки на дата-центры. Они произошли после окончания отчётного периода, поэтому их влияние в этих результатах ещё не отражено.

После атак Яндекс отозвал прогнозы по выручке и скорректированной EBITDA на 2026 год. Возобновить их публикацию компания рассмотрит со следующего квартала.

RSS: Новости на портале Anti-Malware.ru