



Плагин для Burp может тестировать веб-страницы на наличие XSS

Плагин для Burp может тестировать веб-страницы на наличие XSS

Плагин для Burp может тестировать веб-страницы на наличие XSS

Исследователи опубликовали интересное расширение, позволяющее находить «отраженный» XSS (reflected XSS) на странице в режиме реального времени. Получивший название reflector, плагин может подсвечивать рефлексию, тестировать, какие символы разрешены в этой рефлексии и анализировать ее контекст.

После установки плагина просто нужно начать работу с тестируемым веб-приложением. Каждый раз, когда обнаружена рефлексия, расширение определяет его тяжесть и генерирует результат.

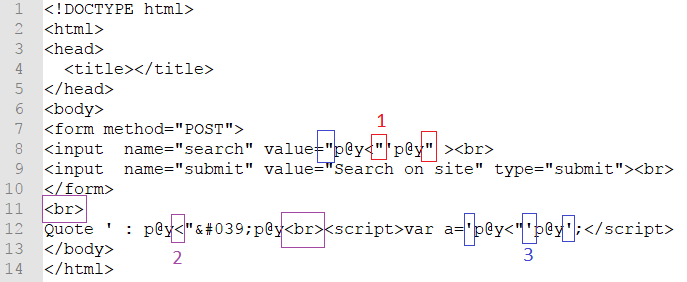
Когда reflector обнаруживает проблему, активируется опция «Агрессивный режим» (Aggressive mode) и плагин начинает проверять, какие из специальных символов отображаются на этой странице. В режиме проверки контекста reflector отображает не только специальные символы, которые отражаются на странице, но и вычисляет символ, который позволяет разбить синтаксис в коде страницы.

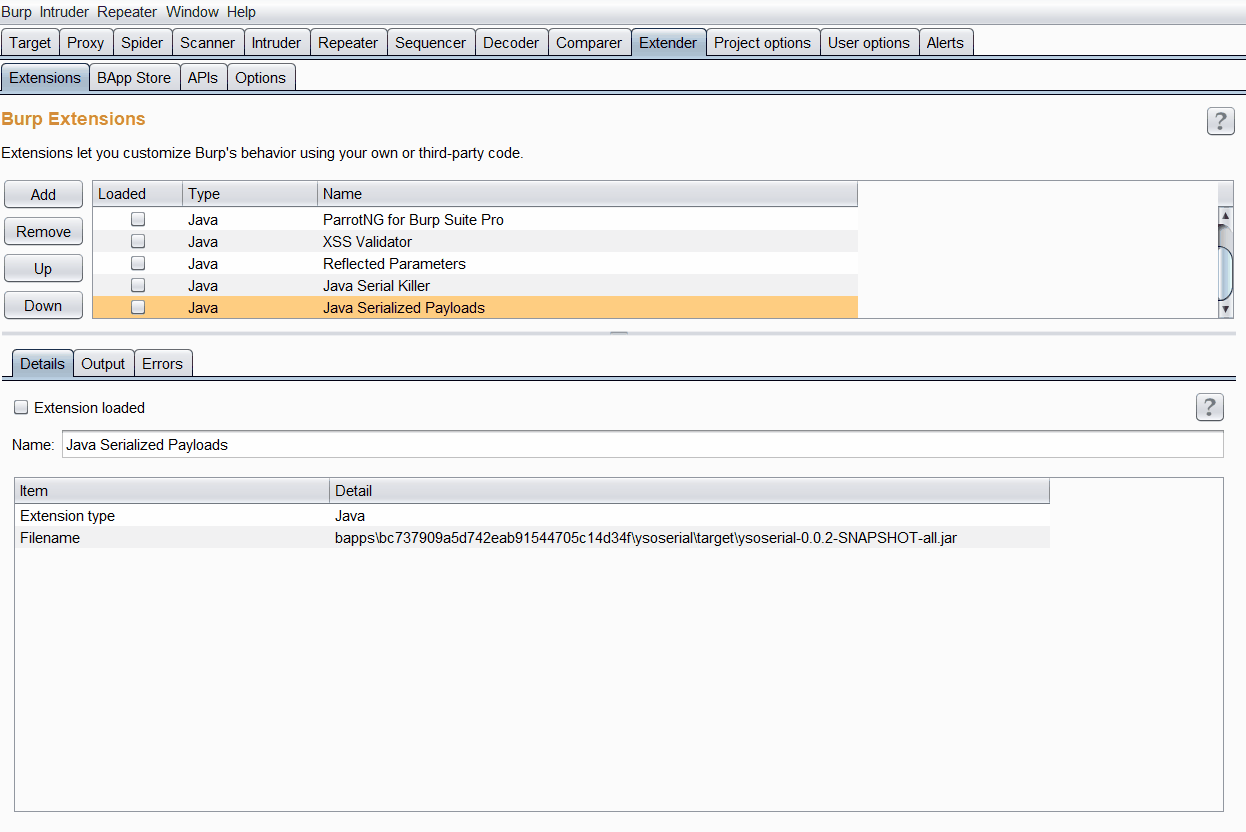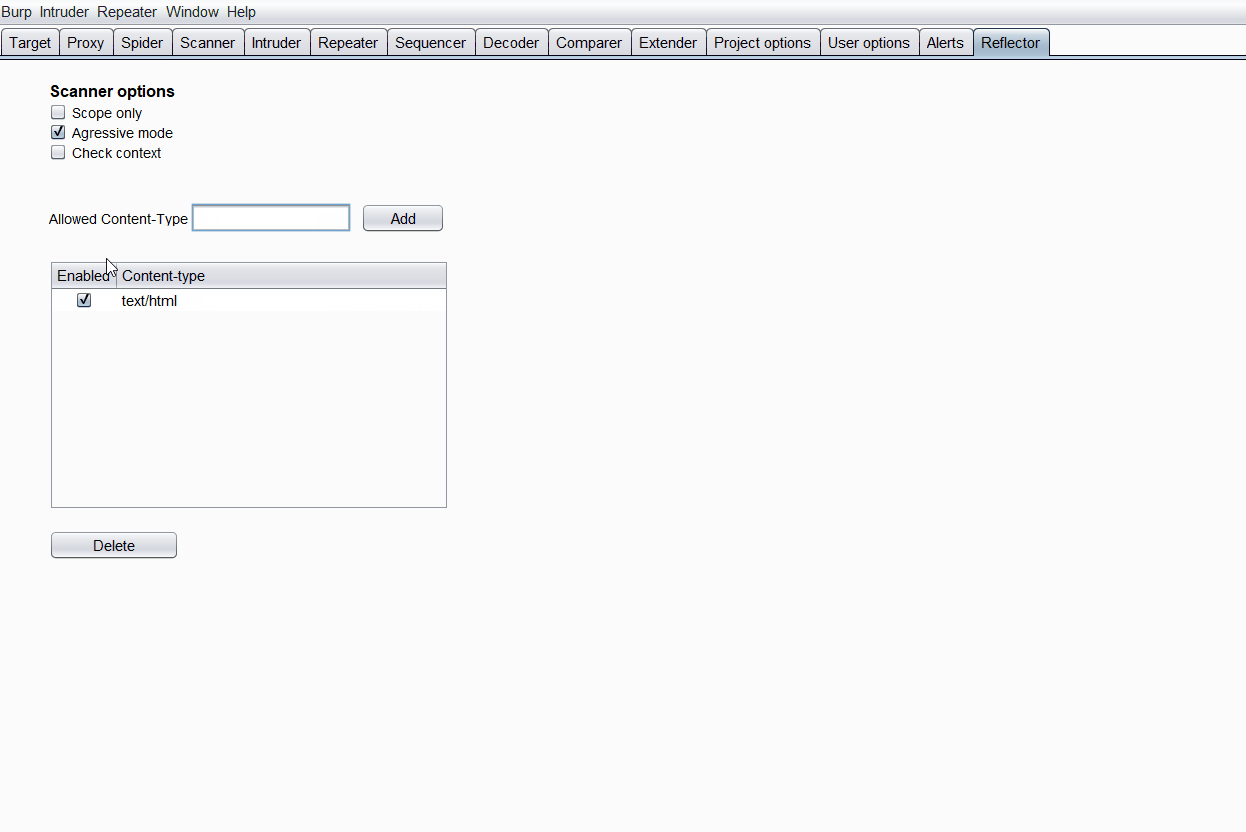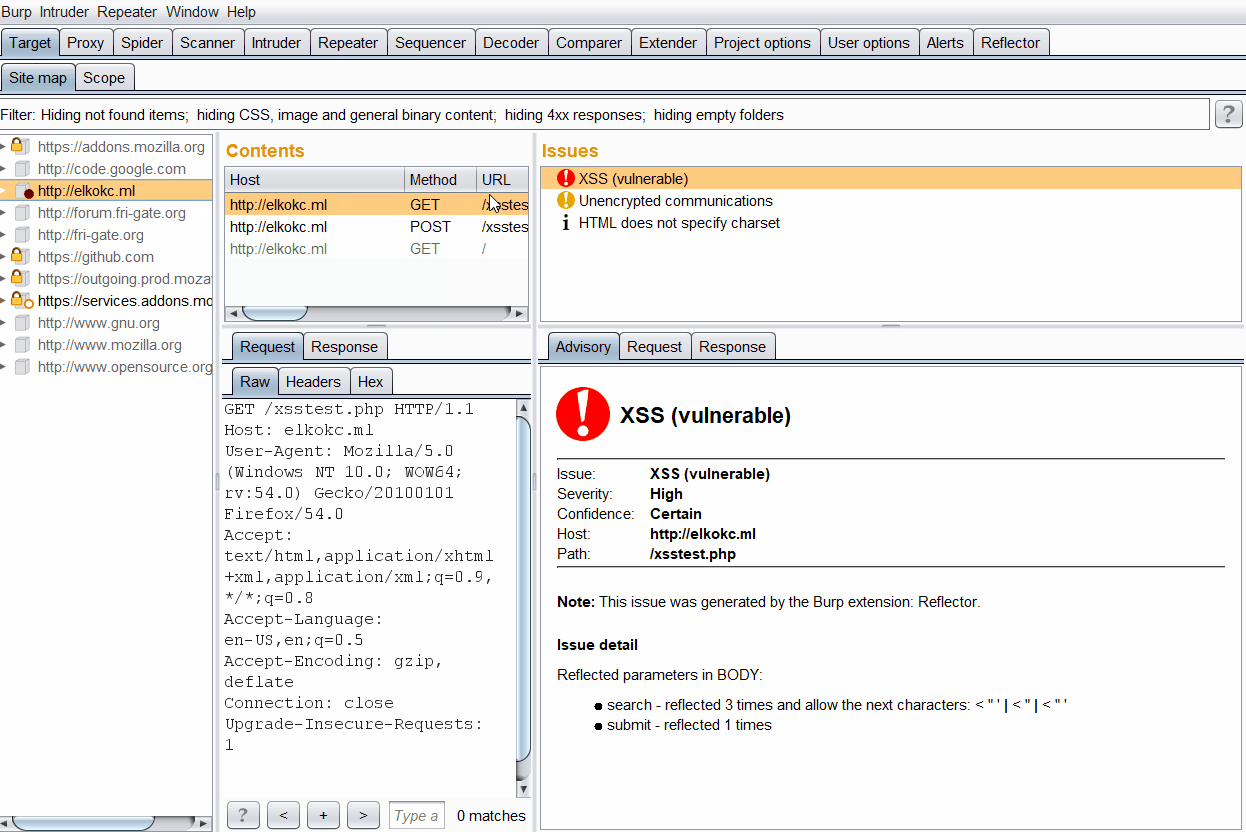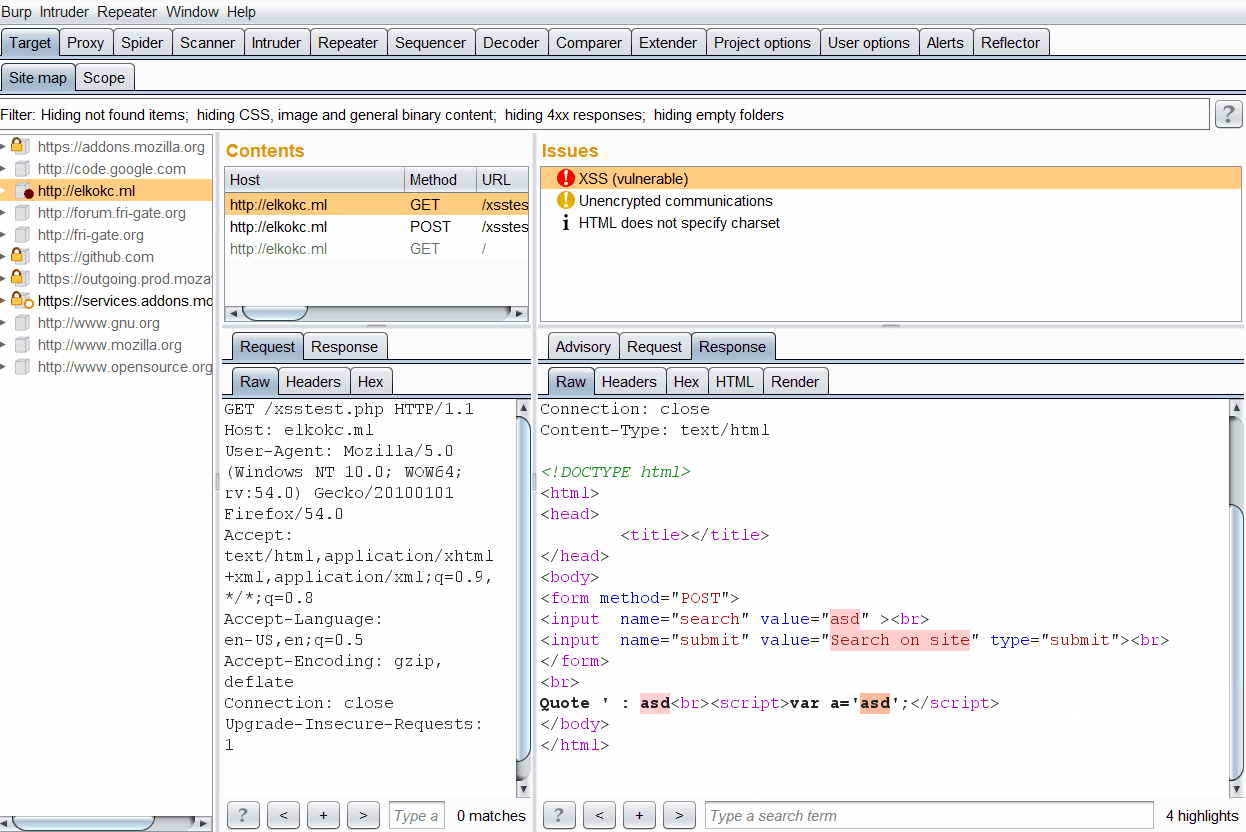
На рисунке ниже вы можете наблюдать ответ сервера при использовании reflector:

Режим «Scope only» позволяет reflector работать только с добавленными веб-сайтами. Кроме того, вы можете управлять белым списком типов контента, с которым должен работать плагин.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru