



Плагин для Burp может тестировать веб-страницы на наличие XSS

Плагин для Burp может тестировать веб-страницы на наличие XSS

Плагин для Burp может тестировать веб-страницы на наличие XSS

Исследователи опубликовали интересное расширение, позволяющее находить «отраженный» XSS (reflected XSS) на странице в режиме реального времени. Получивший название reflector, плагин может подсвечивать рефлексию, тестировать, какие символы разрешены в этой рефлексии и анализировать ее контекст.

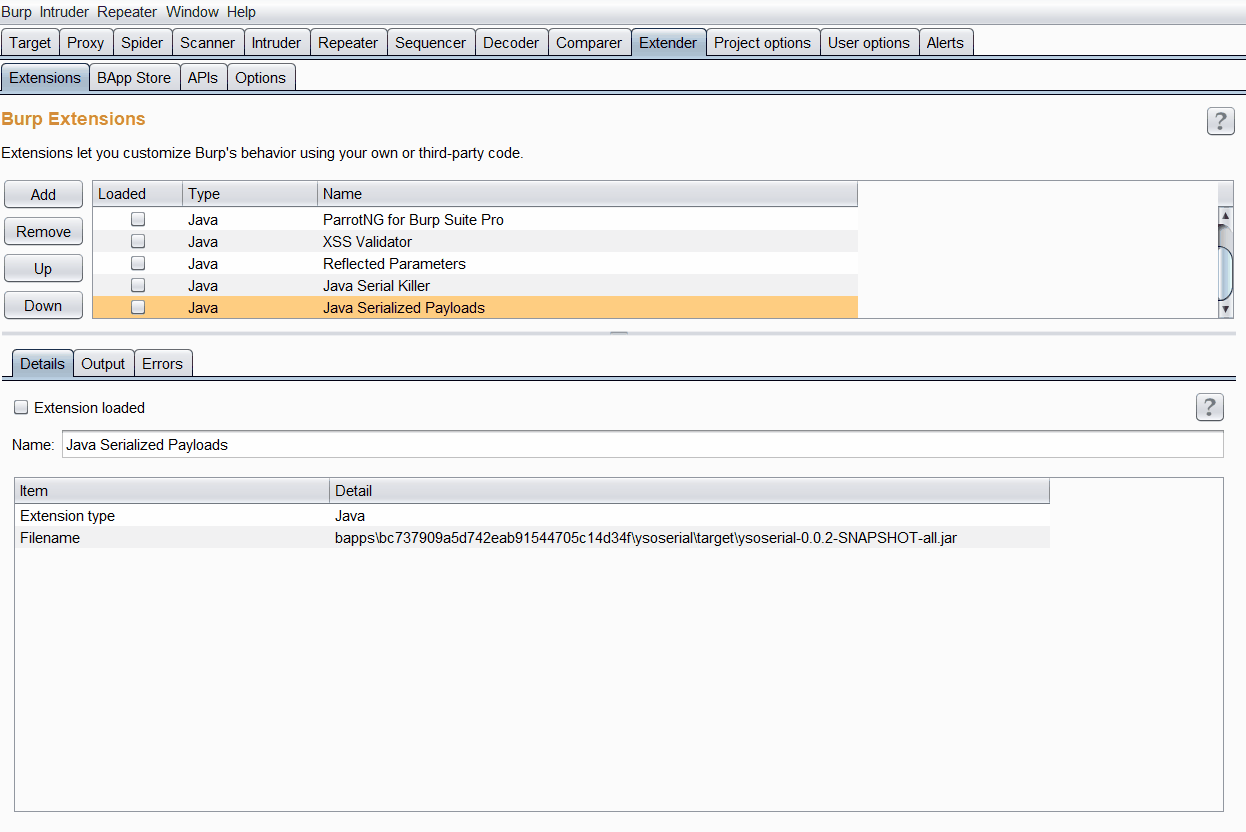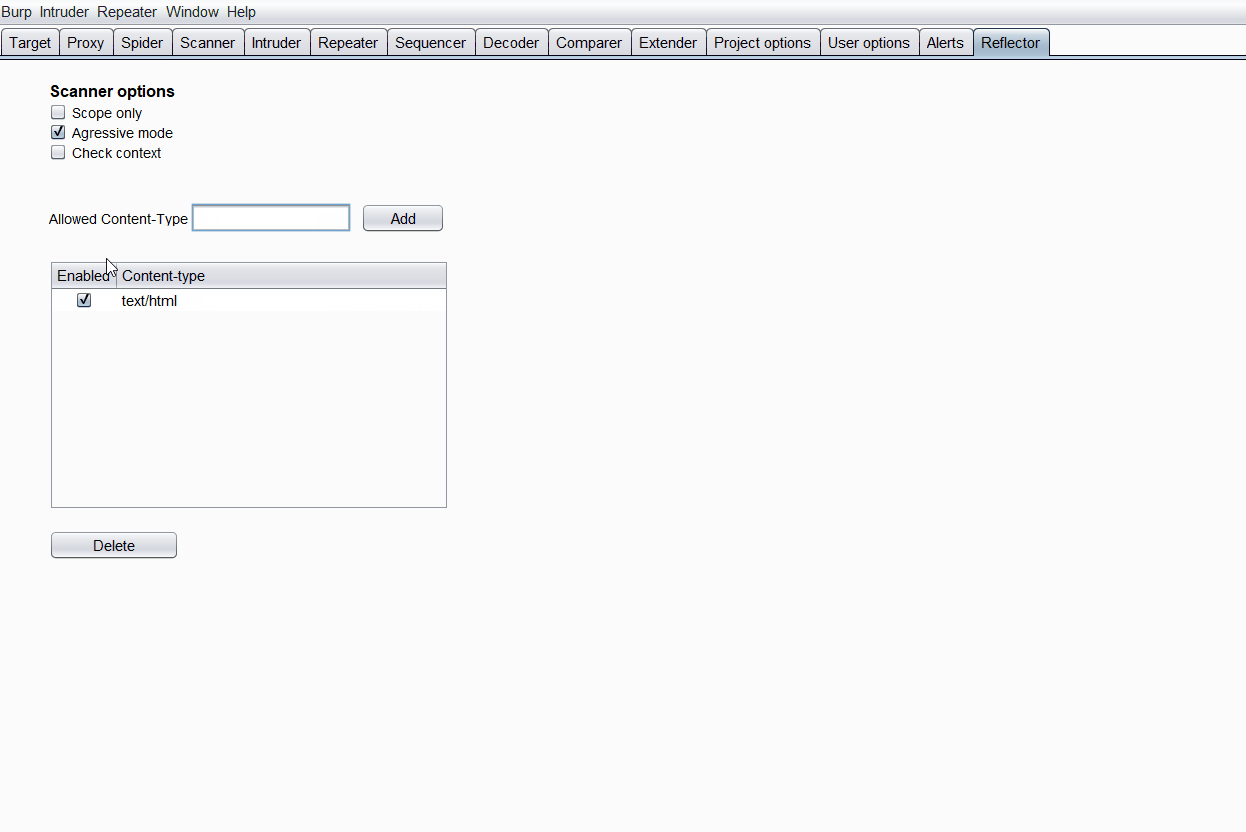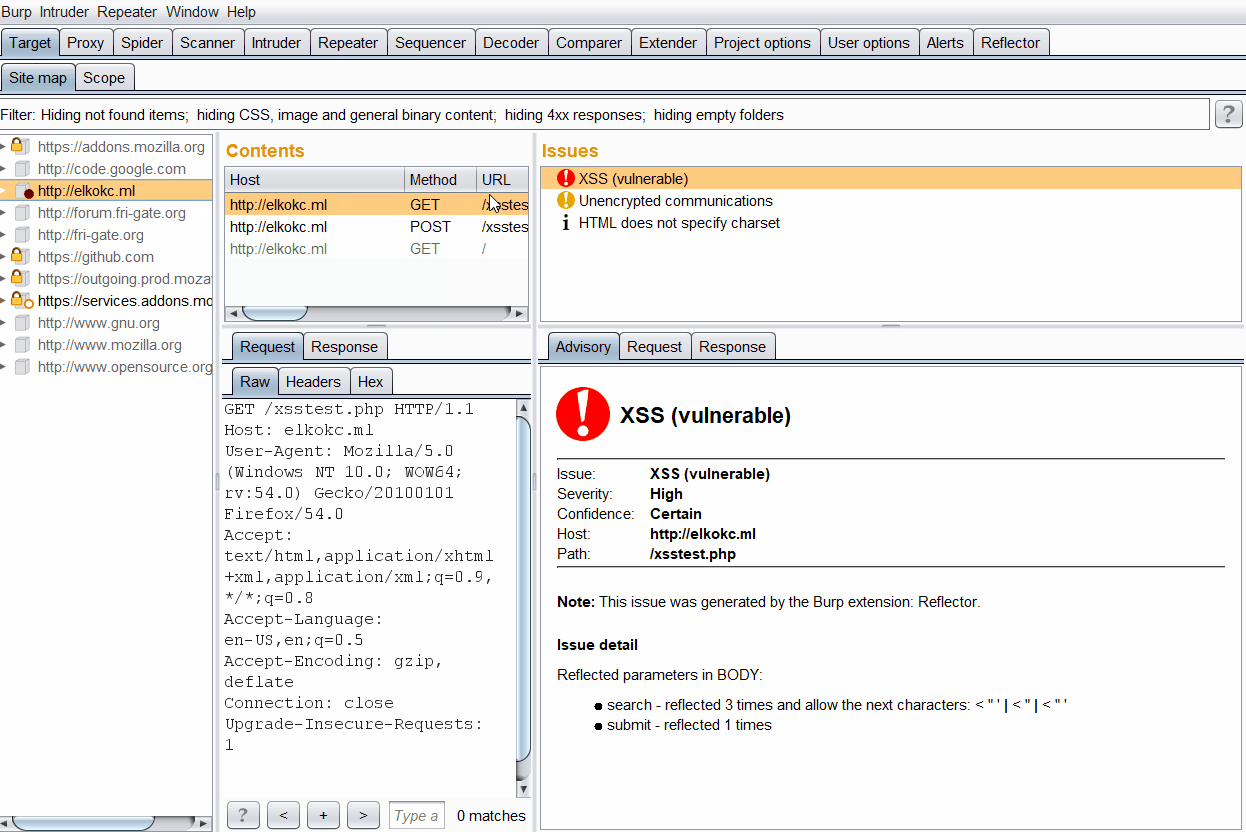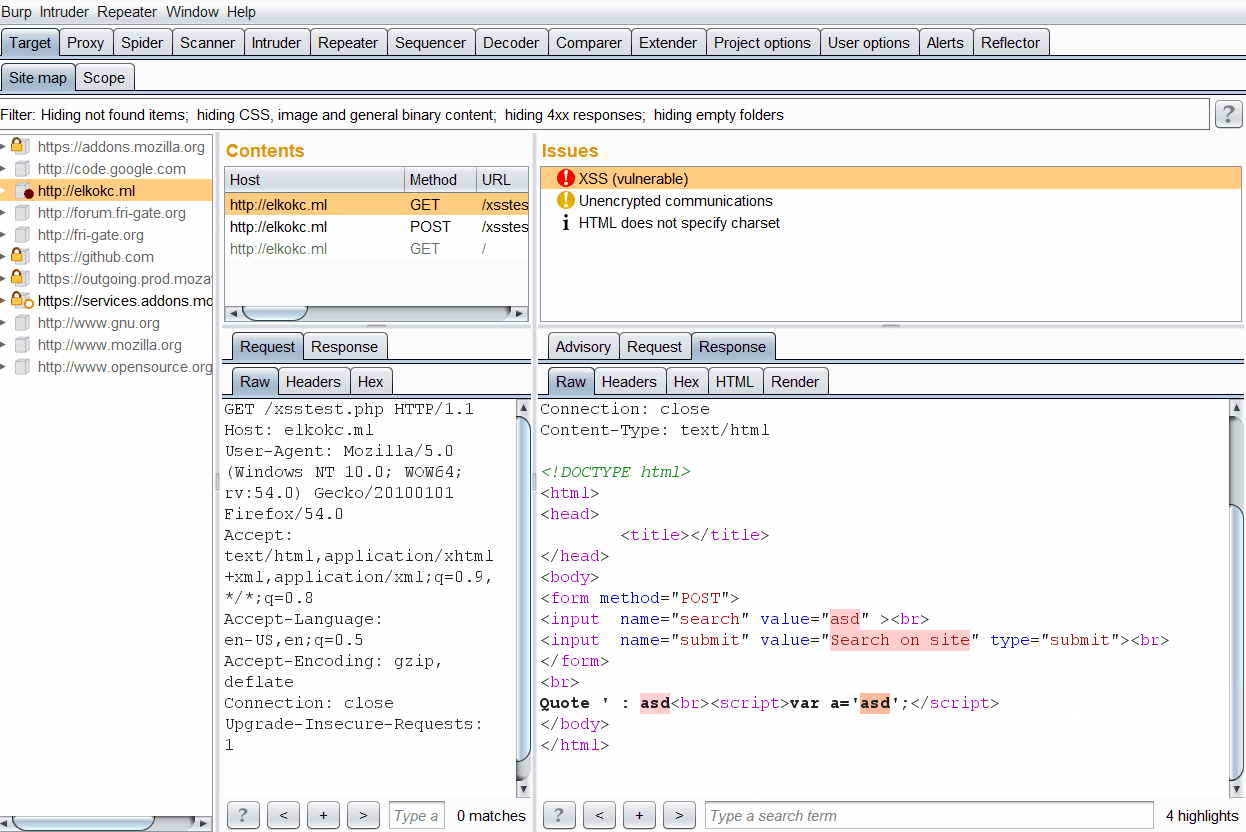
После установки плагина просто нужно начать работу с тестируемым веб-приложением. Каждый раз, когда обнаружена рефлексия, расширение определяет его тяжесть и генерирует результат.

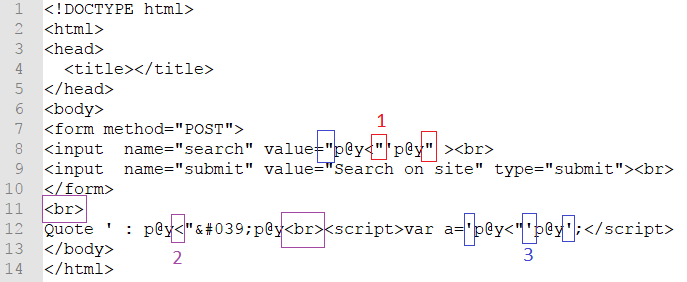
Когда reflector обнаруживает проблему, активируется опция «Агрессивный режим» (Aggressive mode) и плагин начинает проверять, какие из специальных символов отображаются на этой странице. В режиме проверки контекста reflector отображает не только специальные символы, которые отражаются на странице, но и вычисляет символ, который позволяет разбить синтаксис в коде страницы.

На рисунке ниже вы можете наблюдать ответ сервера при использовании reflector:

Режим «Scope only» позволяет reflector работать только с добавленными веб-сайтами. Кроме того, вы можете управлять белым списком типов контента, с которым должен работать плагин.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru