



Плагин для Burp может тестировать веб-страницы на наличие XSS

Плагин для Burp может тестировать веб-страницы на наличие XSS

Плагин для Burp может тестировать веб-страницы на наличие XSS

Исследователи опубликовали интересное расширение, позволяющее находить «отраженный» XSS (reflected XSS) на странице в режиме реального времени. Получивший название reflector, плагин может подсвечивать рефлексию, тестировать, какие символы разрешены в этой рефлексии и анализировать ее контекст.

После установки плагина просто нужно начать работу с тестируемым веб-приложением. Каждый раз, когда обнаружена рефлексия, расширение определяет его тяжесть и генерирует результат.

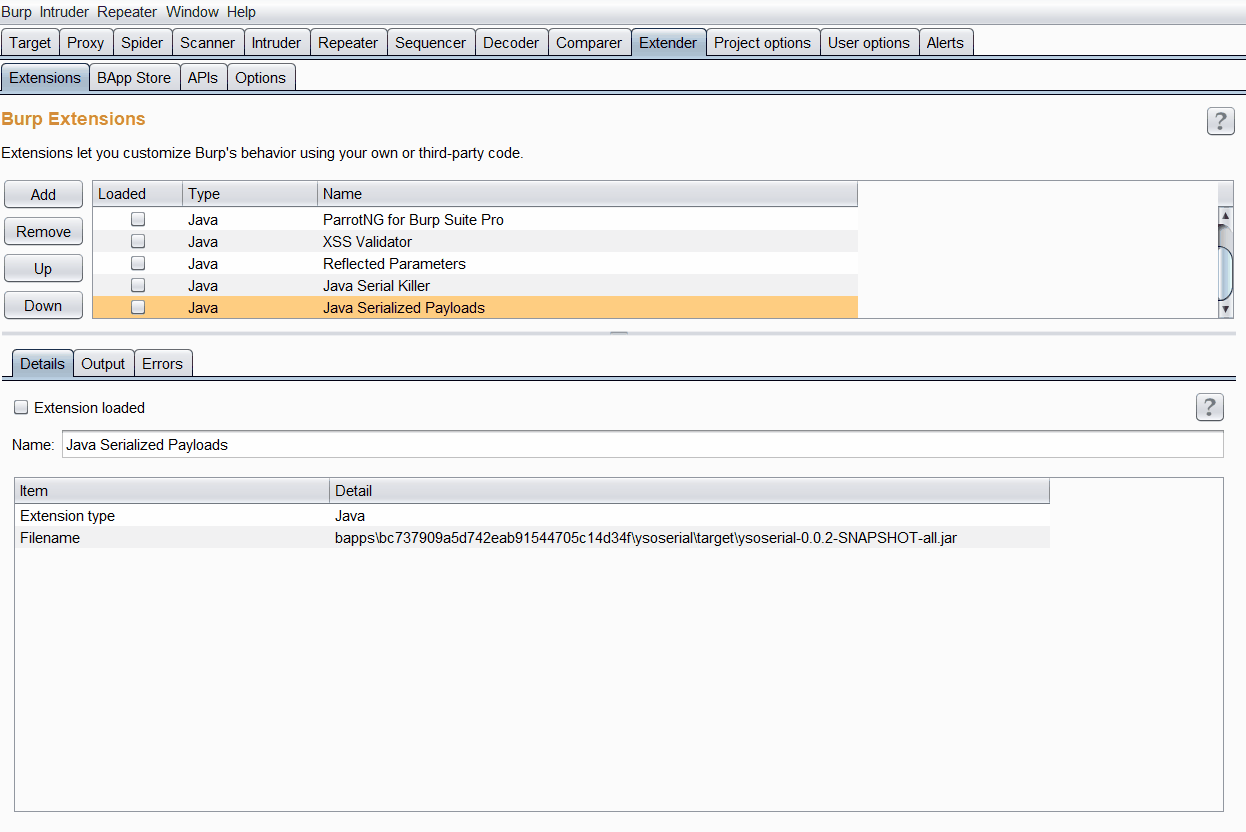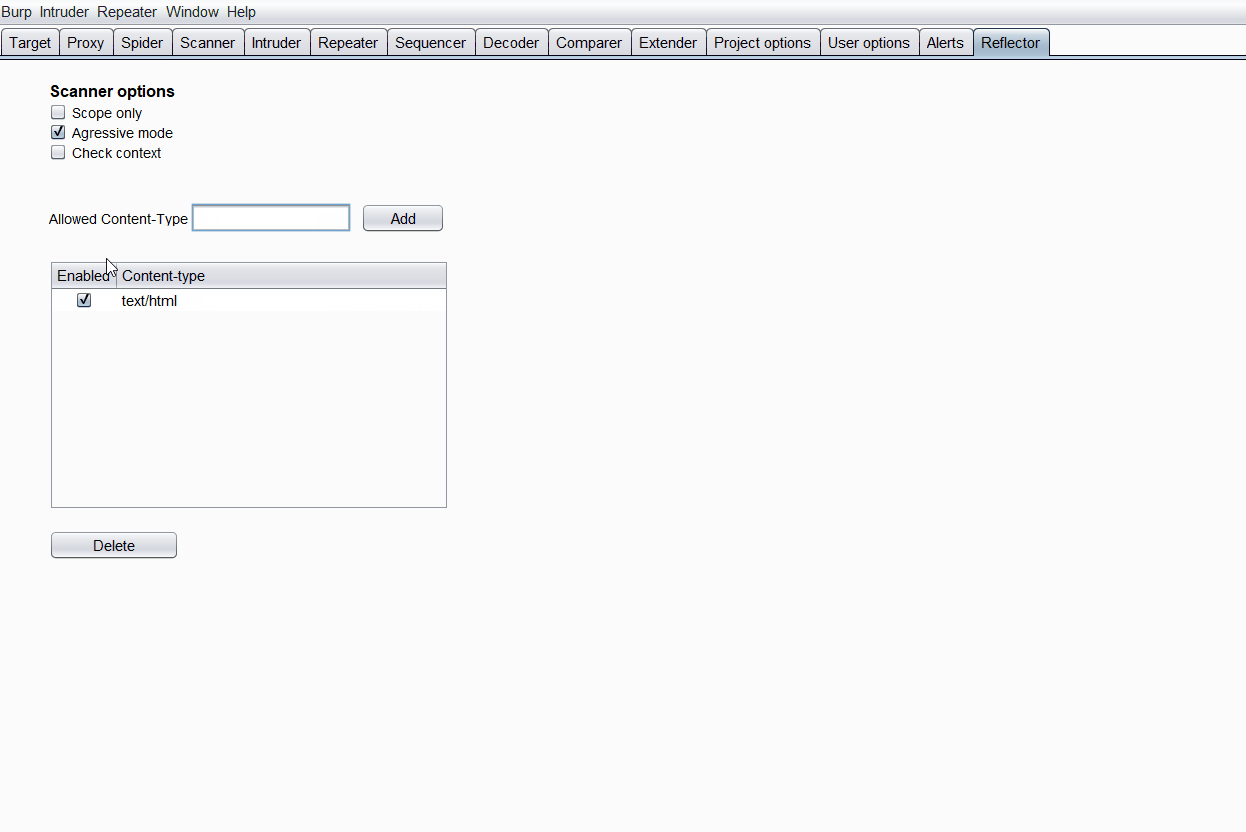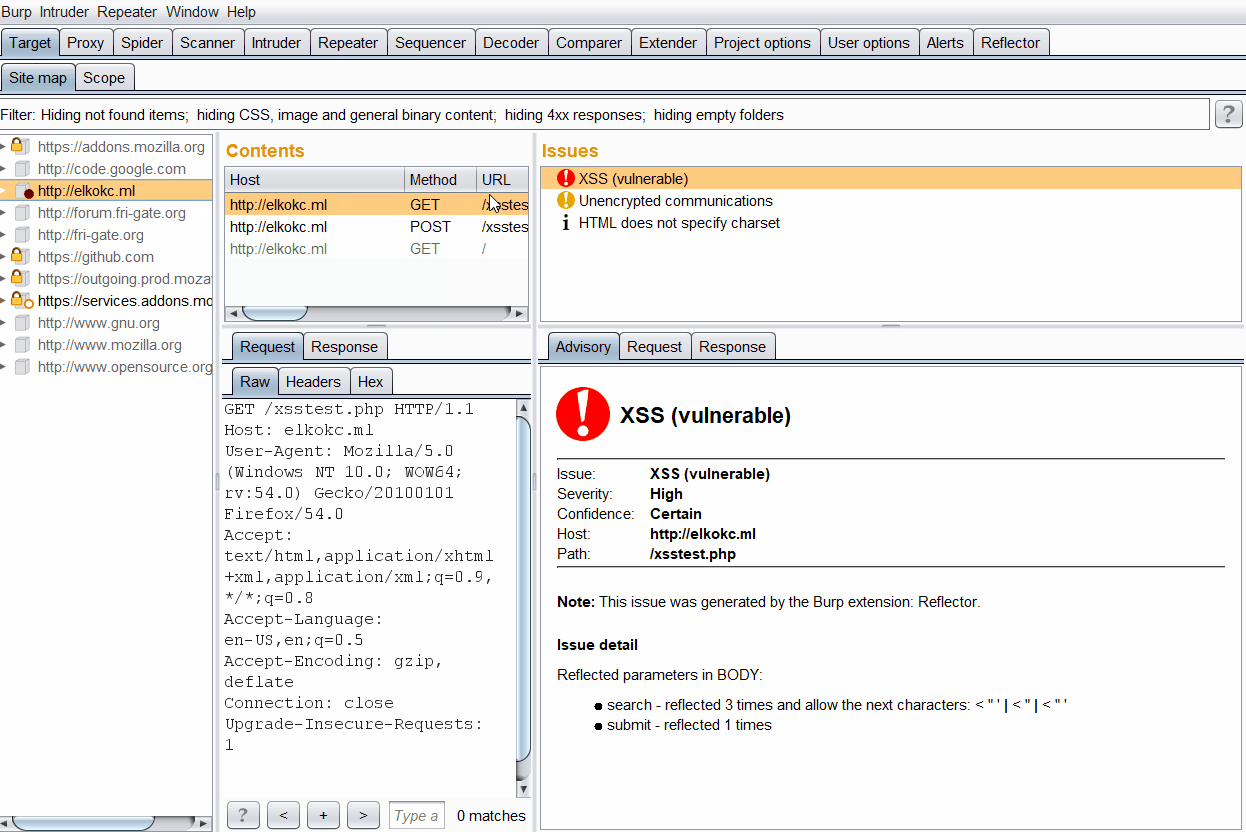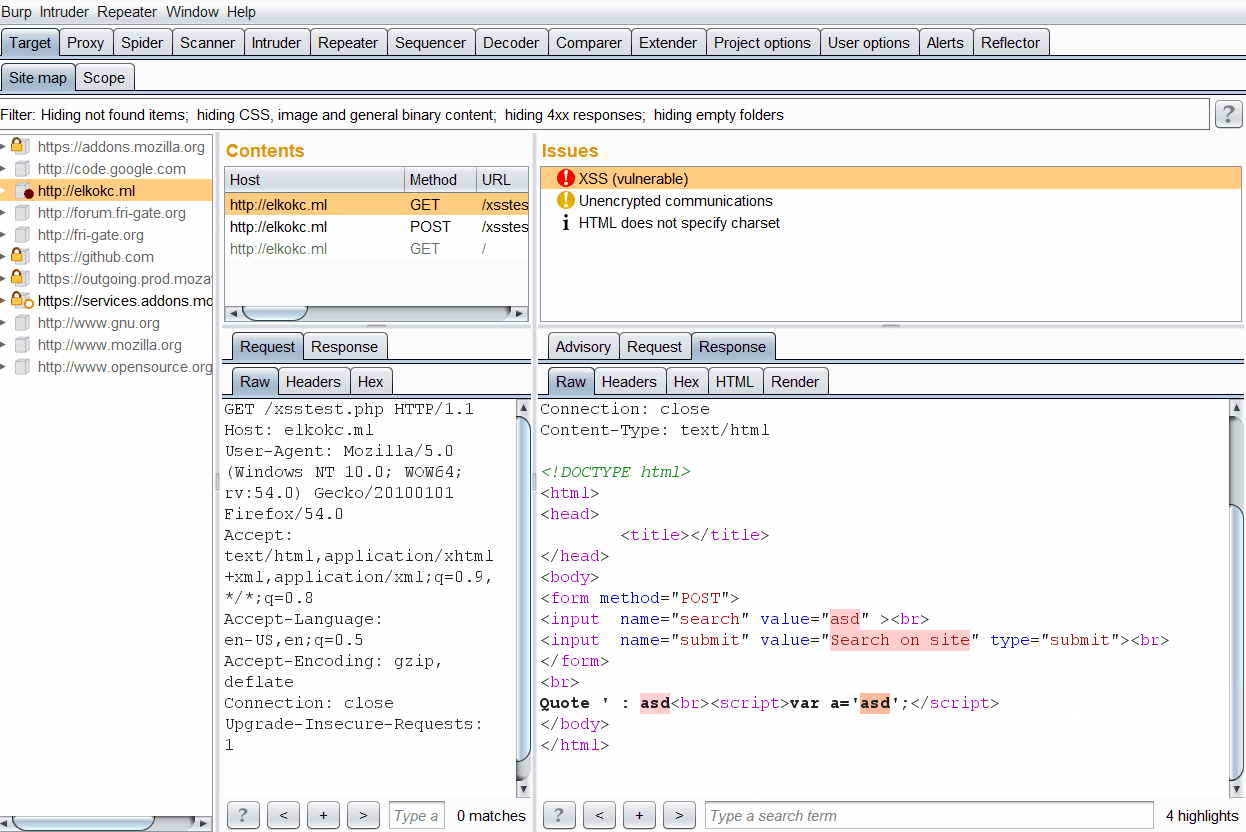
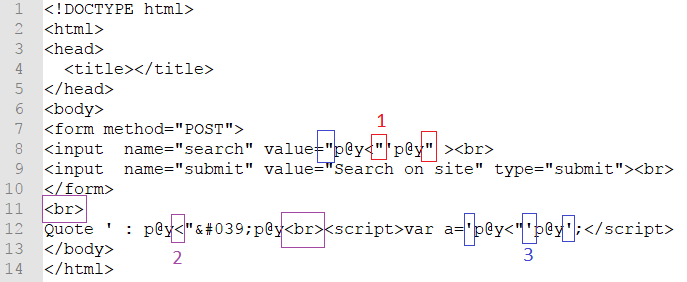
Когда reflector обнаруживает проблему, активируется опция «Агрессивный режим» (Aggressive mode) и плагин начинает проверять, какие из специальных символов отображаются на этой странице. В режиме проверки контекста reflector отображает не только специальные символы, которые отражаются на странице, но и вычисляет символ, который позволяет разбить синтаксис в коде страницы.

На рисунке ниже вы можете наблюдать ответ сервера при использовании reflector:

Режим «Scope only» позволяет reflector работать только с добавленными веб-сайтами. Кроме того, вы можете управлять белым списком типов контента, с которым должен работать плагин.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru