



Новая Office-атака теперь также работает и в Outlook

Новая Office-атака теперь также работает и в Outlook

Новая Office-атака теперь также работает и в Outlook

В течение последних двух недель исследователи Sophos следили за уязвимостью в механизме от Microsoft Dynamic Data Exchange (DDE), используемом для отправки сообщений и обмена данными между приложениями.

Эксперты отметили, что злоумышленники могут использовать DDE для запуска вредоносной программы с помощью вложений Office, например, файлов Word и Excel. А в пятницу появились  отчеты исследователей, показывающие, что в Outlook можно запускать DDE-атаки, используя электронную почту и приглашения календаря, отформатированные RTF.

В прошлых атаках злоумышленникам требовалось заставить пользователя открыть вредоносные вложения. Однако в этом случае, помещая код в тело электронного письма, киберпреступники облегчили себе задачу социальной инженерии на один шаг.

Хорошая новость заключается в том, что вы можете легко остановить атаку.

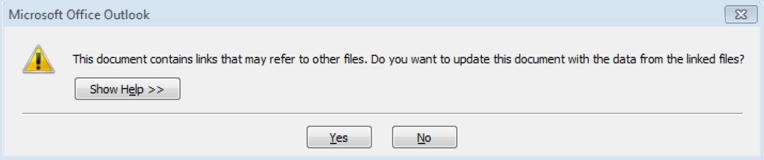
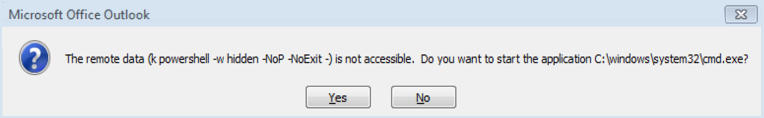
Вложения, электронные письма и приглашения календаря  открывают два предупреждающих диалоговых окна перед запуском атаки DDEAUTO, если вы нажмете «Нет» в любом диалоговом окне, вы предотвратите атаку. Пока исследователям ничего неизвестно о способах обхода этих окон.

Во-первых, вы увидите такое предупреждение:


Нажав «Нет» («No»), вы предотвратите DDE-атаку.

Если вы нажмете «Да» («Yes») в первом диалоговом окне, вы увидите второе предупреждение о том, что команда будет запущена:

Опять же, нажав «Нет» («No»), вы остановите DDE-атаку.

Также предотвратить такую атаку поможет функция просмотра письме в текстовом формате.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru