



Новая Office-атака теперь также работает и в Outlook

Новая Office-атака теперь также работает и в Outlook

Новая Office-атака теперь также работает и в Outlook

В течение последних двух недель исследователи Sophos следили за уязвимостью в механизме от Microsoft Dynamic Data Exchange (DDE), используемом для отправки сообщений и обмена данными между приложениями.

Эксперты отметили, что злоумышленники могут использовать DDE для запуска вредоносной программы с помощью вложений Office, например, файлов Word и Excel. А в пятницу появились  отчеты исследователей, показывающие, что в Outlook можно запускать DDE-атаки, используя электронную почту и приглашения календаря, отформатированные RTF.

В прошлых атаках злоумышленникам требовалось заставить пользователя открыть вредоносные вложения. Однако в этом случае, помещая код в тело электронного письма, киберпреступники облегчили себе задачу социальной инженерии на один шаг.

Хорошая новость заключается в том, что вы можете легко остановить атаку.

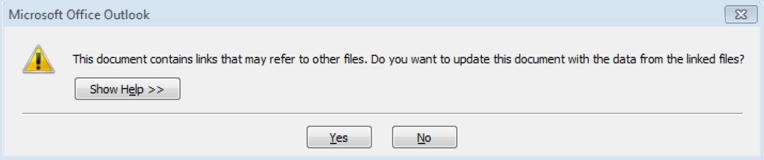
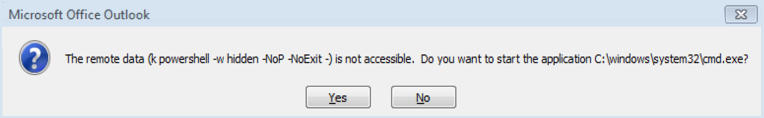
Вложения, электронные письма и приглашения календаря  открывают два предупреждающих диалоговых окна перед запуском атаки DDEAUTO, если вы нажмете «Нет» в любом диалоговом окне, вы предотвратите атаку. Пока исследователям ничего неизвестно о способах обхода этих окон.

Во-первых, вы увидите такое предупреждение:


Нажав «Нет» («No»), вы предотвратите DDE-атаку.

Если вы нажмете «Да» («Yes») в первом диалоговом окне, вы увидите второе предупреждение о том, что команда будет запущена:

Опять же, нажав «Нет» («No»), вы остановите DDE-атаку.

Также предотвратить такую атаку поможет функция просмотра письме в текстовом формате.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru