



Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Киберпреступники активно сканируют сайты в поисках директорий, содержащих секретные ключи SSH. Это бы позволило злоумышленникам проникнуть на уязвимые веб-сайты.

SSH-аутентификация может работать через классическую модель «имя пользователя-пароль» или использовать аутентификацию на основе ключа. Последний вариант уместен, когда администраторы генерируют пару ключей шифрования RSA, состоящую из открытого и секретного ключей.

Wordfence вчера отметила массовое сканирование определенных папок, чьи имена наталкивают на мысль о том, что злоумышленник искал секретные ключи SSH. Атакующие искали веб-каталоги, содержащие в имени «root», «ssh» или «id_rsa».

«За последние 24 часа мы увидели массовое сканирование сайтов, целью которого являлось получение секретных ключей SSH», - сказал генеральный директор Wordfence Марк Маундер (Mark Maunder).

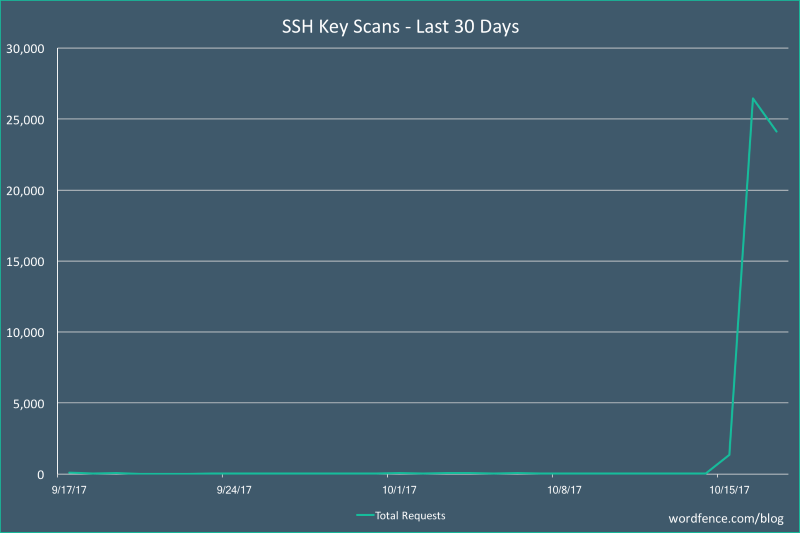
«График отражает сильный всплеск сканирования за последние 48 часов. Мы полагаем, что это увеличение активности может указывать на то, что злоумышленник решил удвоить усилия. Причиной может быть ошибка, допущенная владельцами сайтов на WordPress, благодаря которой секретные ключи становятся доступными», - продолжает Маундер.

Внезапный всплеск сканирований можно объяснить также докладом, опубликованным в начале недели компанией Venafi, в котором говорится о «повсеместном отсутствии контроля безопасности SSH».

Публичные сообщения об ошибках часто вызывают реакцию киберпреступников, так как они также пристально следят за новостями в области информационной безопасности.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru