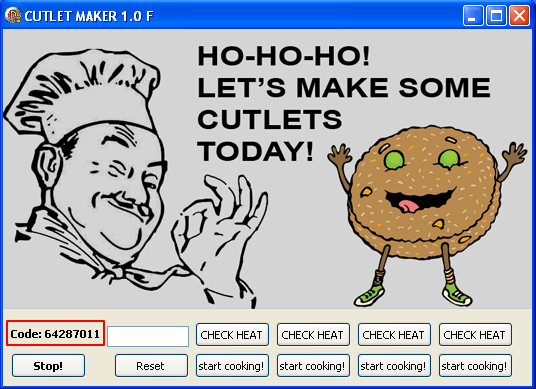
Исследователями Лаборатории Касперского был обнаружен набор вредоносных программ для банкоматов (ATM), предлагаемый на черном онлайн-рынке (Darknet market) за 5000 долларов США. Набор активно рекламируется киберпреступниками, давшими ему название Cutlet Maker.
В своем блогеЛаборатория Касперского уточняет, что эксперты обнаружили рекламу данного экземпляра в мае 2017 года, он предназначается для банкоматов конкретных производителей. На данный момент деятельность торговой площадки AlphaBay, на которой размещались ссылки на описание этого вредоноса, приостановлена ФБР.
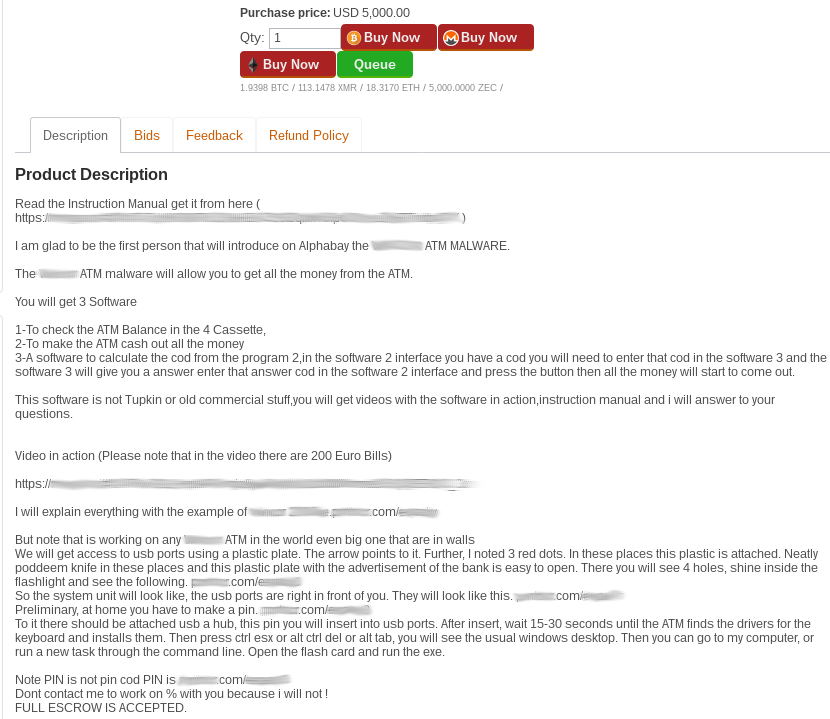
Вот так выглядело предложение Cutlet Maker на черном рынке AlphaBay до того, как он был закрыт властями:
Также на форуме находилось описание этой вредоносной программы, как и подробное руководство пользователя. Cutlet Maker был разработан для атак на различные модели банкоматов Wincor Nixdorf, вредоносный код использует API производителя, что позволяет осуществлять противоправные действия без взаимодействия с пользователями банкомата и их данными.
Файл Wall ATM Read Me.txt, в котором находятся инструкции, как предполагают эксперты, был написан русскоговорящим человеком, плохо владеющим английским языком. В этом файле также упоминается другой ATM-вредонос – Tyupkin.
В руководстве содержится подробное описание всех составляющих Cutlet Maker, как и способы их использования. Эксперты отметили, что этот набор инструментов состоит из программ, которые, вероятно, разрабатываются разными авторами.
Хакеры ATMjackpot опубликовали видео, в котором показано, как можно получить доступ к USB-порту банкомата и запустить вредоносную программу.
«Для ввода кода в текстовой области приложения требуется сетевой или физический доступ к банкомату, а также взаимодействие с пользовательским интерфейсом. Мы считаем, что киберпреступники используют легитимные запатентованные библиотеки и небольшой код для выдачи денег из банкомата», - утверждают эксперты.
В настоящее время Cutlet Maker предлагается на сайте ATMjackpot за сумму в биткойнах, равную 1500 долларов США.
Комментарий Светозара Яхонтова, директора по развитию бизнеса компании «Протекшен Технолоджи»:
«Защита от вредоносной программы Cutlet Maker не требует особенных усилий: необходимо запускать процессы только из белого списка и осуществлять контроль бинарных библиотек. Забавно видеть, что хакеры защищается от пиратов – программа оснащена специальной защитой от копирования и несанкционированного распространения. Почему же банки не защищаются от хакеров??!!
Особенностью этой атаки является ее доступность для любого желающего по цене и способу применения, который не требует специальных знаний от исполнителя. Ранее наблюдаемые атаки на банкоматы требовали от злоумышленника привлечения специальных ресурсов, дорогой разработки специализированных зловредов, реализации мероприятий по заливке на сеть (вплоть до проникновения в процессинг банка) и организации и контроля работы дропов (рядовых исполнителей) в поле. Инвестиции в такие атаки могли составлять десятки и сотни тысяч долларов. Предложение Cutlet Maker выглядит перспективно, так как позволяет окупить вложения за один скачек».
«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.
О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.
Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.
Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.
Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.
«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.
Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.