



Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Вчера Google анонсировала три новые функции безопасности браузера Chrome, которые помогут обнаруживать и бороться с вредоносными расширениями и программами.

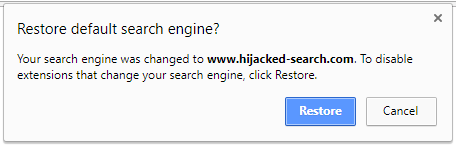
Прежде всего, Chrome будет обнаруживать внесение расширением изменений в настройки пользователя по умолчанию. К ним относятся настройки поисковой системы, начальной страницы и прокси-сервера.

Если Chrome заметил подобную активность, будет выведено предупреждение (рисунок ниже), которое также позволит пользователю восстановить прежние настройки.

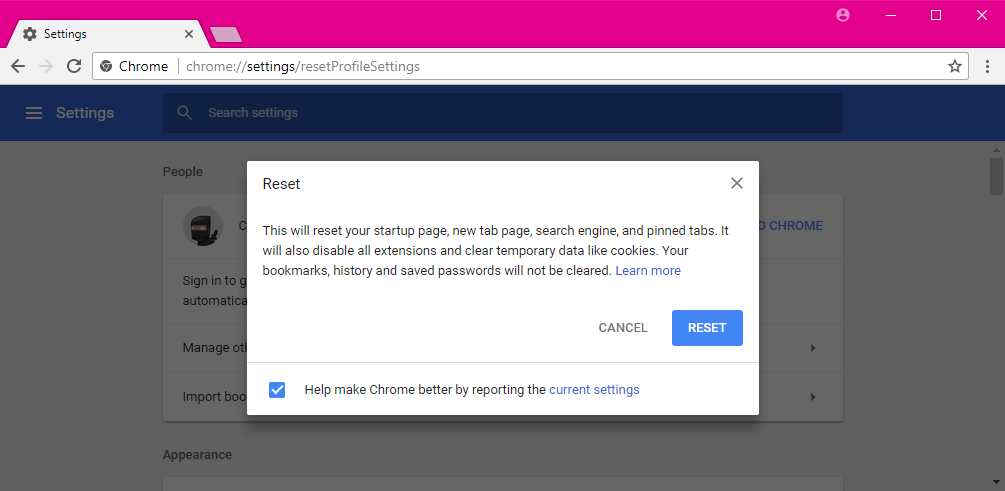
Более того, Google добавила страницу, где можно сбросить сразу все настройки, она аходится по адресу:

chrome://settings/resetProfileSettings

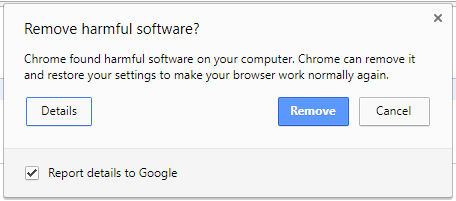
Еще одна новая функция - хорошо известный инструмент Chrome Cleanup Tool, ранее распространяемый как отдельное приложение. Этот инструмент теперь включен в Chrome для Windows по умолчанию и автоматически запускается, чтобы обнаружить какое-либо вторжение посторонней программы с целью изменения настроек Chrome.

«Chrome Cleanup Tool предупреждает пользователей при обнаружении нежелательных программ, а также предлагает быстрый способ удалить их и вернуть Chrome настройки по умолчанию», - утверждает Google.

Еще одним нововведением стало интеграция Google механизма детектирования ESET.

Однако не все пользователи оптимистично настроены относительно новых функций. В частности, многие обращают внимание на то, что таким образом очень легко собирать данные о том, что пользователь загружает на компьютер.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru