



Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Вчера Google анонсировала три новые функции безопасности браузера Chrome, которые помогут обнаруживать и бороться с вредоносными расширениями и программами.

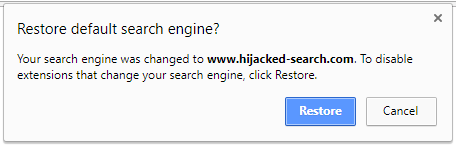
Прежде всего, Chrome будет обнаруживать внесение расширением изменений в настройки пользователя по умолчанию. К ним относятся настройки поисковой системы, начальной страницы и прокси-сервера.

Если Chrome заметил подобную активность, будет выведено предупреждение (рисунок ниже), которое также позволит пользователю восстановить прежние настройки.

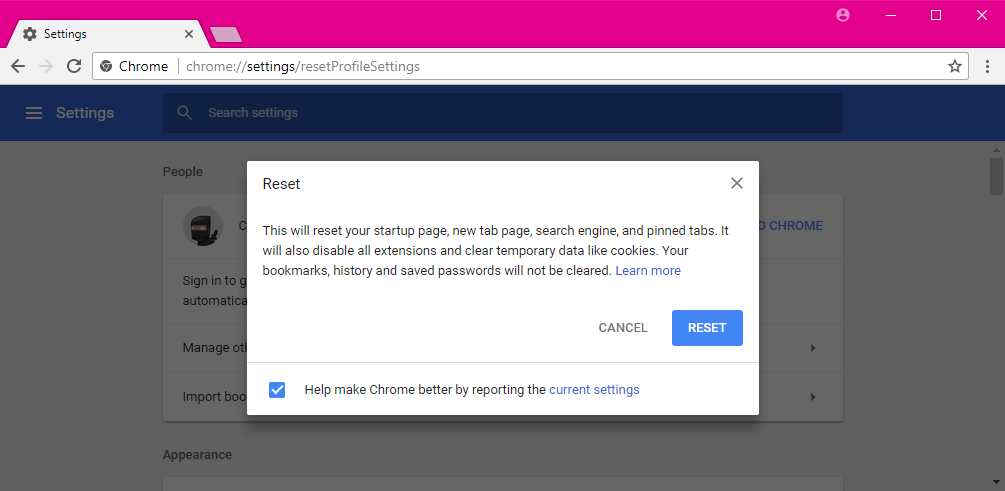
Более того, Google добавила страницу, где можно сбросить сразу все настройки, она аходится по адресу:

chrome://settings/resetProfileSettings

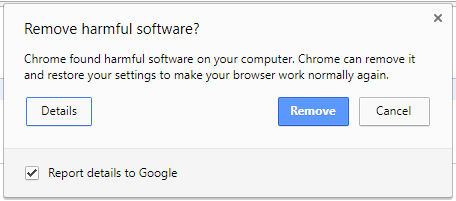
Еще одна новая функция - хорошо известный инструмент Chrome Cleanup Tool, ранее распространяемый как отдельное приложение. Этот инструмент теперь включен в Chrome для Windows по умолчанию и автоматически запускается, чтобы обнаружить какое-либо вторжение посторонней программы с целью изменения настроек Chrome.

«Chrome Cleanup Tool предупреждает пользователей при обнаружении нежелательных программ, а также предлагает быстрый способ удалить их и вернуть Chrome настройки по умолчанию», - утверждает Google.

Еще одним нововведением стало интеграция Google механизма детектирования ESET.

Однако не все пользователи оптимистично настроены относительно новых функций. В частности, многие обращают внимание на то, что таким образом очень легко собирать данные о том, что пользователь загружает на компьютер.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru