



Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Вчера Google анонсировала три новые функции безопасности браузера Chrome, которые помогут обнаруживать и бороться с вредоносными расширениями и программами.

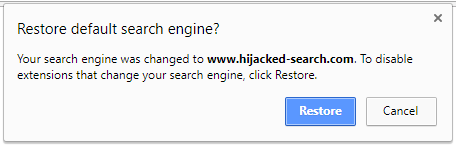
Прежде всего, Chrome будет обнаруживать внесение расширением изменений в настройки пользователя по умолчанию. К ним относятся настройки поисковой системы, начальной страницы и прокси-сервера.

Если Chrome заметил подобную активность, будет выведено предупреждение (рисунок ниже), которое также позволит пользователю восстановить прежние настройки.

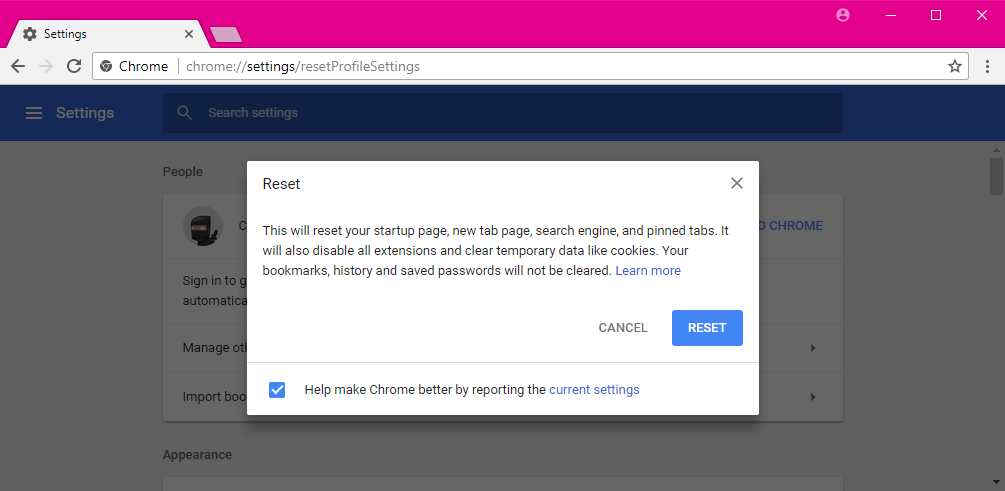
Более того, Google добавила страницу, где можно сбросить сразу все настройки, она аходится по адресу:

chrome://settings/resetProfileSettings

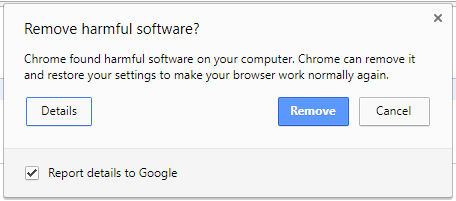
Еще одна новая функция - хорошо известный инструмент Chrome Cleanup Tool, ранее распространяемый как отдельное приложение. Этот инструмент теперь включен в Chrome для Windows по умолчанию и автоматически запускается, чтобы обнаружить какое-либо вторжение посторонней программы с целью изменения настроек Chrome.

«Chrome Cleanup Tool предупреждает пользователей при обнаружении нежелательных программ, а также предлагает быстрый способ удалить их и вернуть Chrome настройки по умолчанию», - утверждает Google.

Еще одним нововведением стало интеграция Google механизма детектирования ESET.

Однако не все пользователи оптимистично настроены относительно новых функций. В частности, многие обращают внимание на то, что таким образом очень легко собирать данные о том, что пользователь загружает на компьютер.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru