



Расширение Chrome использует ваш Gmail-аккаунт для регистрации доменов

Расширение Chrome использует ваш Gmail-аккаунт для регистрации доменов

Расширение Chrome использует ваш Gmail-аккаунт для регистрации доменов

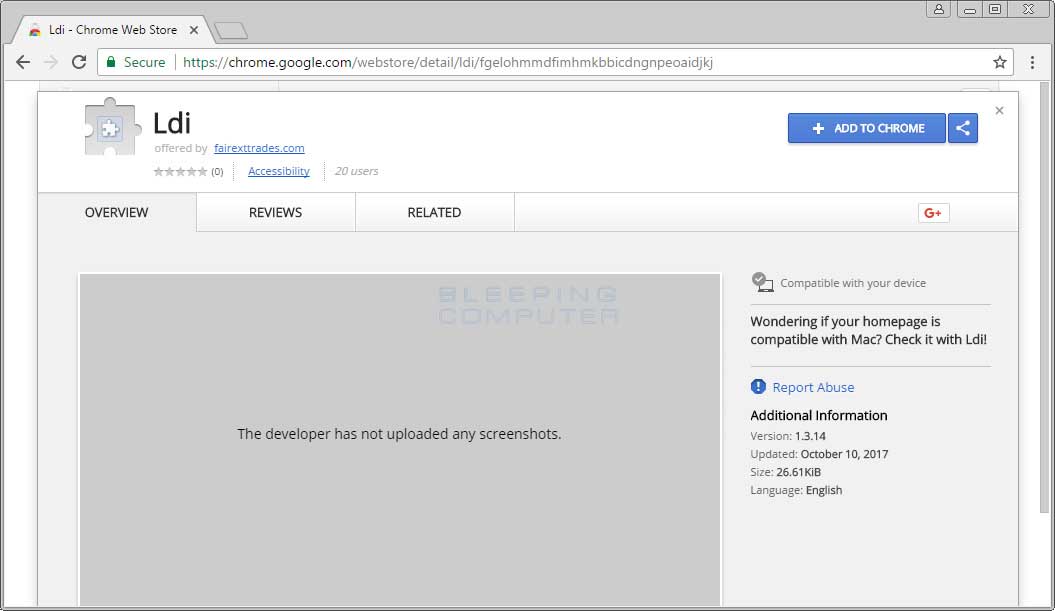
Поскольку Chrome является наиболее популярным веб-браузером, злоумышленники начинают разрабатывать более сложные вредоносные расширения под него. В данном случае специалист проанализировал расширение Ldi.

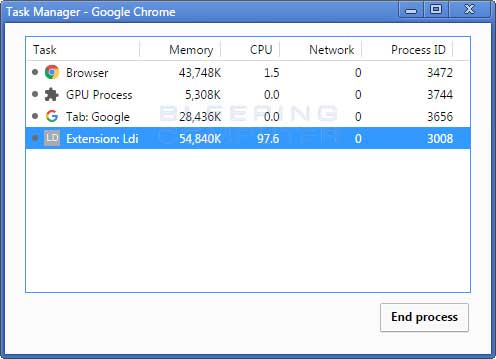
По словам эксперта, Ldi выходит на новый уровень в том, что касается активности злонамеренного расширения. Помимо того, что это расширение загружает в браузер жертвы майнер криптовалюты Coinhive, оно также использует учетную запись Gmail пользователя для регистрации бесплатных доменов для злоумышленников через Freenom.

Ldi распространяется чрез сайты, постоянно навязывающие установку этого расширения. Если пользователь пытался закрыть эти уведомления, веб-страница все равно перенаправляла его на страницу Chrome Web Store, где можно было загрузить Ldi. Примечательно, что в описании этого расширения было крайне мало информации. На данный момент оно удалено из магазина Chrome Web Store.

Расширение состоит из двух файлов: jarallax.min.js и bootstrap-filestyle.min.js. В bootstrap-filestyle.min.js можно обнаружить обфусцированный JavaScript-код, находящийся в конце файла, который будет выполняться всякий раз, когда запускается браузер.

После запуска скрипт будет пытаться подключиться к адресу http:// fbcdnxy.net/fgelohmmdfimhmkbbicdngnpeoaidjkj/geo-location.json?cache=, этот адрес отвечает другим кодом, которое расширение должно выполнить.

После запуска браузера происходит попытка подключения вредоносного расширения к Facebook. Эксперт обнаружил довольно много кода, посвященного Facebook, что может быть связано с распространением расширения через Facebook Messenger, но пока что это только предположение.

Потом Ldi загружает Coinhive, чтобы браузер начал добычу Monero для злоумышленника.

После этого начинается процесс регистрации доменных имен с использованием вашей учетной записи Gmail. Код подключается к Freenom.com через метод POST (адрес https:// my.freenom.com/includes/domains/fn-available.php), затем проверяет, доступен ли для регистрации определенный домен. В этом случае это был «jihafivagobumini».

После завершения процесса регистрации домена, расширение отправляет эту информацию обратно на сервер http:// fbcdnxy.net/.

В настоящее время неизвестно, для чего используются эти домены, но вполне может быть, что для распространения вредоносных программ.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru