



500 миллионов компьютеров пользователей используются для майнинга

500 миллионов компьютеров пользователей используются для майнинга

500 миллионов компьютеров пользователей используются для майнинга

Согласно новому отчету, сотни веб-сайтов используют компьютеры посетителей для майнинга криптовалюты без их согласия. Похоже, пример The Pirate Bay, пользователи которого отмечали, что загрузка процессора возрастала всякий раз при посещении этого сайта, оказался заразительным.

В случае The Pirate Bay, владельцы веб-сайта экспериментировали со скриптом для майнинга Monero. Как впоследствии они объяснили, это было реализовано в качестве замены рекламы на сайте.

А теперь этот пример подхватили другие сайты – согласно отчету Adguard, 2,2 процента топ-сайтов в списке Alexa теперь майнят с помощью компьютеров пользователей.

Наиболее распространенными скриптами, используемыми сайтами для майнинга, являются CoinHive и JSEcoin. По оценкам Adguard, эти сайты заработали примерно 43 000 долларов за три недели.

Напомним, что по некоторым подсчетам, The Pirate Bay может зарабатывать за счет добычи  криптовалюты примерно 12 000 долларов США в месяц.

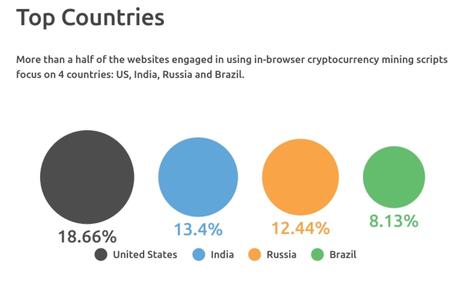
На рисунке ниже отображено процентное соотношение стран, чьи домены зарабатывают майнингом благодаря  пользователям.

«Отметим тот факт, что майнинг обнаружен в основном на сайтах с теневой репутацией. Такие сайты, как правило, испытывают трудности с зарабатыванием денег через рекламу», - говорит Adguard.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru