



Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Исследователи SEC Consult предупреждают всех пользователей Outlook об обнаружении ошибки в программном обеспечении Microsoft, из-за которой зашифрованные сообщения отправляться с прикрепленными незашифрованными версиями.

Проще говоря, злоумышленник может просто прочитать незашифрованную прикрепленную копию из-за этой ошибки в программном коде.

Ошибка возникает, когда пользователи Outlook применяют S/MIME для шифрования сообщений. После отправки сообщения программное обеспечение уведомляет о том, что оно было доставлено в зашифрованном виде, и оно действительно зашифровано, если посмотреть его в папке «Отправленные». Однако вложение, прикрепляемое к нему является легко читаемой версией того же письма.

«Получилось так, что мы случайно наткнулись на эту уязвимость. Просто было очень странно наблюдать содержимое зашифрованных S/MIME сообщений в Outlook Web Access», - говорят эксперты SEC.

Существуют и другие нюансы, зависящие от того, как настроен Outlook. Если вы используете Outlook с Exchange, тогда нежелательный текст отправляется только одному получателю и не может быть перенаправлен.

Но если вы используете Outlook с SMTP, то информация попадет не только получателю, но и всем почтовым серверам по пути. Такая ситуация представляет больший риск для конфиденциальности.

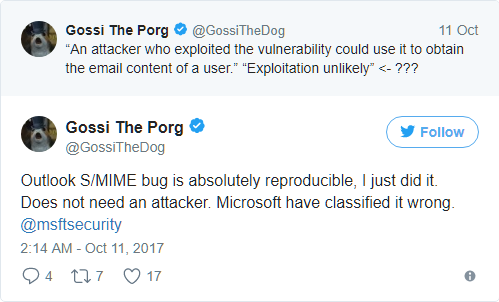
Microsoft заявила, что представляет «маловероятной» использование этой уязвимости в реальных атаках. Однако некоторые специалисты не согласны с этим мнением.

Несмотря на это, Microsoft исправила эту проблему с выпуском октябрьских патчей, поэтому рекомендуется установить их как можно скорее.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru