



Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Исследователи SEC Consult предупреждают всех пользователей Outlook об обнаружении ошибки в программном обеспечении Microsoft, из-за которой зашифрованные сообщения отправляться с прикрепленными незашифрованными версиями.

Проще говоря, злоумышленник может просто прочитать незашифрованную прикрепленную копию из-за этой ошибки в программном коде.

Ошибка возникает, когда пользователи Outlook применяют S/MIME для шифрования сообщений. После отправки сообщения программное обеспечение уведомляет о том, что оно было доставлено в зашифрованном виде, и оно действительно зашифровано, если посмотреть его в папке «Отправленные». Однако вложение, прикрепляемое к нему является легко читаемой версией того же письма.

«Получилось так, что мы случайно наткнулись на эту уязвимость. Просто было очень странно наблюдать содержимое зашифрованных S/MIME сообщений в Outlook Web Access», - говорят эксперты SEC.

Существуют и другие нюансы, зависящие от того, как настроен Outlook. Если вы используете Outlook с Exchange, тогда нежелательный текст отправляется только одному получателю и не может быть перенаправлен.

Но если вы используете Outlook с SMTP, то информация попадет не только получателю, но и всем почтовым серверам по пути. Такая ситуация представляет больший риск для конфиденциальности.

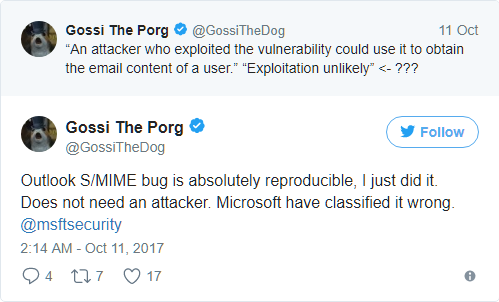
Microsoft заявила, что представляет «маловероятной» использование этой уязвимости в реальных атаках. Однако некоторые специалисты не согласны с этим мнением.

Несмотря на это, Microsoft исправила эту проблему с выпуском октябрьских патчей, поэтому рекомендуется установить их как можно скорее.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru