



Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Исследователи SEC Consult предупреждают всех пользователей Outlook об обнаружении ошибки в программном обеспечении Microsoft, из-за которой зашифрованные сообщения отправляться с прикрепленными незашифрованными версиями.

Проще говоря, злоумышленник может просто прочитать незашифрованную прикрепленную копию из-за этой ошибки в программном коде.

Ошибка возникает, когда пользователи Outlook применяют S/MIME для шифрования сообщений. После отправки сообщения программное обеспечение уведомляет о том, что оно было доставлено в зашифрованном виде, и оно действительно зашифровано, если посмотреть его в папке «Отправленные». Однако вложение, прикрепляемое к нему является легко читаемой версией того же письма.

«Получилось так, что мы случайно наткнулись на эту уязвимость. Просто было очень странно наблюдать содержимое зашифрованных S/MIME сообщений в Outlook Web Access», - говорят эксперты SEC.

Существуют и другие нюансы, зависящие от того, как настроен Outlook. Если вы используете Outlook с Exchange, тогда нежелательный текст отправляется только одному получателю и не может быть перенаправлен.

Но если вы используете Outlook с SMTP, то информация попадет не только получателю, но и всем почтовым серверам по пути. Такая ситуация представляет больший риск для конфиденциальности.

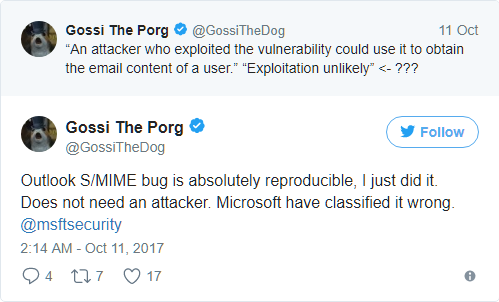
Microsoft заявила, что представляет «маловероятной» использование этой уязвимости в реальных атаках. Однако некоторые специалисты не согласны с этим мнением.

Несмотря на это, Microsoft исправила эту проблему с выпуском октябрьских патчей, поэтому рекомендуется установить их как можно скорее.

Подпишитесь на новости

Делегировать ИИ не получится: руководителям добавили новые задачи

Установить сотрудникам ИИ-ассистента и продолжить руководить по старинке — слабый план. СберУниверситет представил отчёт о том, как искусственный интеллект меняет управление. Из 61 предложенного действия 37 авторы относят к новым практикам. Начальнику тоже придётся обновиться.

В опубликованном исследовании изменения разложены по модели «Перестать — Изменить — Начать». Основа — анализ более 8500 публикаций из свыше 80 российских и зарубежных источников.

Исследователи выделили 15 трендов и 19 ключевых изменений. Среди них — сокращение горизонта стратегирования, отказ от совещаний ради обмена статусами и переход ИИ-трансформации в зону личной ответственности CEO.

Новые обязанности включают определение границ самостоятельности ИИ, оценку экономического эффекта, контроль качества данных и организацию совместной работы людей с агентами. При этом команде нужно помочь адаптироваться и сохранить важные компетенции.

Цифру более 60% авторы связывают с набором действий в своём отчёте: 37 из 61. Это не замер доли новой работы у каждого российского руководителя.

Таким образом, осваивать новое придётся одновременно с отказом от привычного. Даже если привычное — любимая часовая встреча, на которой десять человек по очереди говорят, что всё ещё работают.

RSS: Новости на портале Anti-Malware.ru