



Исследование Akamai раскрыло ботнет, прячущийся за технологией Fast Flux

Исследование Akamai раскрыло ботнет, прячущийся за технологией Fast Flux

Исследование Akamai раскрыло ботнет, прячущийся за технологией Fast Flux

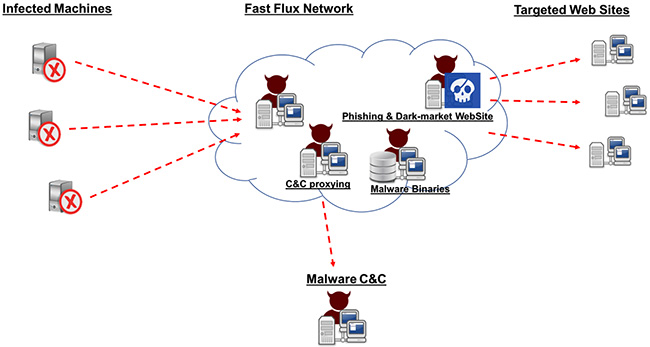
Fast Flux, DNS-технология, впервые введенная в 2006 году и связанная с такими вредоносными программами, как Storm Worm, может использоваться ботнетами для сокрытия различных видов вредоносных действий, включая фишинг, веб-проксирование и распространение вредоносов.

Этот метод позволяет бот-сети скрываться за постоянно меняющейся сетью скомпрометированных хостов, что похоже по принципу на работу через прокси. Это делает обнаружение таких сетей невероятно трудной задачей.

Akamai провела анализ сложной бот-сети, использующей технологию Fast Flux и состоящую из более чем 14 000 IP-адресов. Большинство этих IP-адресов принадлежат Восточной Европе, а некоторые из них находятся в адресном пространстве, которое присваивается компаниям, входящим в Fortune 100.

Подход с использованием Fast Flux позволяет бот-сети «заимствовать» положительную репутацию, связанную с IP-адресом, для выполнения своих злонамеренных действий.

«Возрастающая сложность корпоративных сетей и зависимостей от сетей общего пользования усложняет понимание того, что на самом деле происходит в ваших сетях», - утверждает исследователь в области безопасности Akamai, Ор Кац (Or Katz).

«В то же время возрастающая изощренность методов обфускации, используемых хакерами для скрытия своей злонамеренной деятельности, еще более важна для обеспечения четкого понимания сетевой активности», - продолжает Кац.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru