



Группа хакеров, связанных с Ираном, использует в атаках новый троян

Группа хакеров, связанных с Ираном, использует в атаках новый троян

Группа хакеров, связанных с Ираном, использует в атаках новый троян

Внимание экспертов из Palo Alto Networks привлекла новая вредоносная кампания, запущенная APT-группой OilRig против организации в правительстве Объединенных Арабских Эмиратов (ОАЭ). Считается, что группа хакеров OilRig, существующая примерно с 2015 года, связана с Ираном.

Исследователи некоторое время наблюдали за группой и отмечали атаки на правительственные и финансовые учреждения, а также на технологические компании в Саудовской Аравии, Израиле, Объединенных Арабских Эмиратах, Соединенных Штатах и Турции.

Название OilRig группа получила от Palo Alto Networks, которая таким образом идентифицировала хакеров, использующих вредоносные электронные таблицы Microsoft Excel, отслеживаемые как Clayslide, и бэкдор под названием Helminth.

В июле 2017 года OilRig начали использовать новый вид бэкдора, получивший название ISMAgent. Он был основан на трояне удаленного доступа ISMAgent.

А в августе этого года специалисты отметили, что группа перешла на использование еще более новой вредоносной программы – ISMInjector.

«Как следует из названия, ISMInjector представляет собой троян, отвечающий за инъекцию вредоносного кода в другой процесс. Пейлоад, встроенный в образец ISMInjector, является вариантом бэкдора ISMAgent», - говорится в отчете, опубликованном PaloAlto Networks.

Инструмент ISMInjector имеет модульную архитектуру и использует сложные методы антианализа, к которым ранее группа OilRig не прибегала.

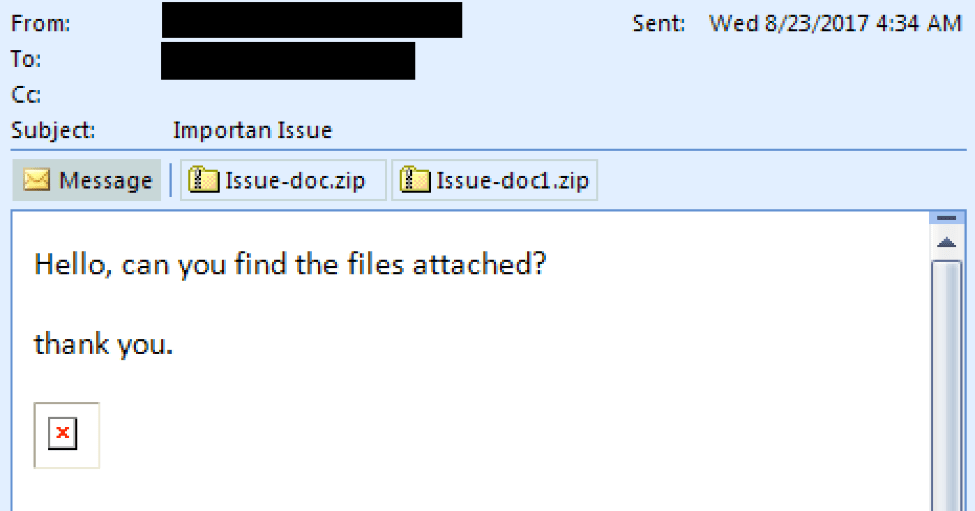
В атаке против правительства ОАЭ хакеры OilRig доставляли свою вредоносную программу при помощи фишинговых писем с темой «Важная проблема» («Important Issue»). Интересным моментом этой атаки является использование домена организации, чьи учетные данные были получены в ходе предыдущей атаки.

«Строка в заголовке дает понять, что OilRig, скорее всего, использовали Outlook Web Access (OWA) организации для отправки вредоносного письма с помощью Firefox 36», - продолжают эксперты.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru