



Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа киберпреступников FIN7 (также известная как Carbanak или Anunak) изменила технику своих атак, внедряя новый метод обфускации вредоносных программ. За последние полгода FIN7 постоянно видоизменяли способы заражения, атакуя преимущественно финансовые структуры.

В апреле, например, хакеры использовали LNK-файлы для распространения вредоносного пейлоада, далее перешли на бестелесный вредонос и файлы CMD.

«При выполнении CMD-файл записывает JScript в файл «tt.txt», помещая его в домашний каталог текущего пользователя. Затем скрипт копирует себя в «pp.txt», также в домашнем каталоге текущего пользователя, перед тем, как запустить WScript с помощью JScript. Оба формата CMD и LNK приводят к выполнению кода, но переход к использованию файлов CMD говорит о желании хакеров избежать  обнаружения их программы», - говорится в анализе, опубликованном экспертами по безопасности.

Также хакеры FIN7 внедрили новую систему обфускации своего бэкдора HALFBAKED, который они совершенствовали на протяжении нескольких лет.

«Ранее некоторые версии HALFBAKED использовали кодировку base64, находящуюся в переменной srcTxt. Теперь же злоумышленник обфусцирует это имя и продолжает разбивать строку base64 в массиве на несколько строк», - продолжают эксперты.

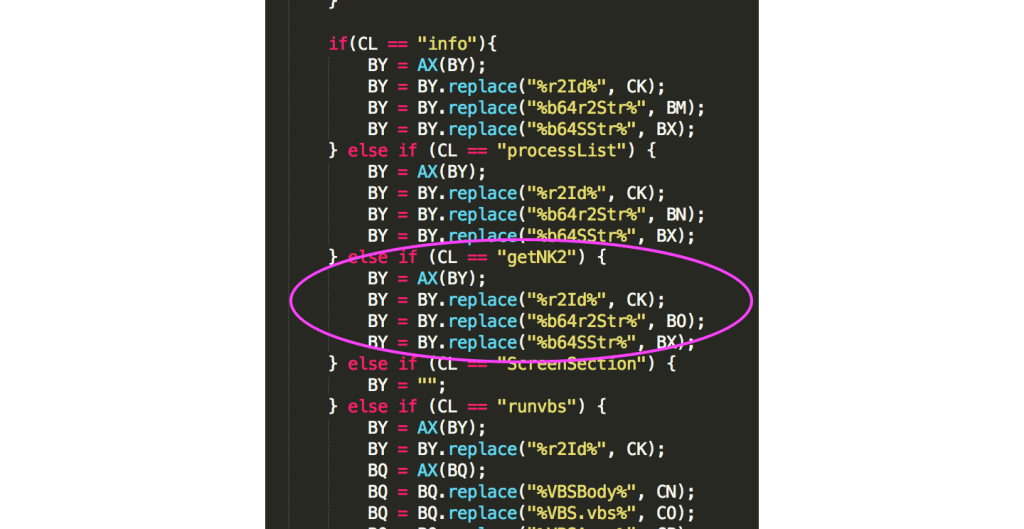
Кроме того, исследователи обнаружили, что HALFBAKED теперь включает встроенную команду под названием «getNK2», которая была разработана для получения списка автозаполнения почтового клиента электронной почты Microsoft Outlook.

Специалисты отмечают, что файлы NK2 используются только в Microsoft Outlook 2007 и 2010, новые версии Outlook больше их не используют.

Те изменения, которые внедрила группа FIN7 в свои методы, доказывает, что эти хакеры могут быстро адаптироваться и подстраиваться под новые условия.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru