



Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа киберпреступников FIN7 (также известная как Carbanak или Anunak) изменила технику своих атак, внедряя новый метод обфускации вредоносных программ. За последние полгода FIN7 постоянно видоизменяли способы заражения, атакуя преимущественно финансовые структуры.

В апреле, например, хакеры использовали LNK-файлы для распространения вредоносного пейлоада, далее перешли на бестелесный вредонос и файлы CMD.

«При выполнении CMD-файл записывает JScript в файл «tt.txt», помещая его в домашний каталог текущего пользователя. Затем скрипт копирует себя в «pp.txt», также в домашнем каталоге текущего пользователя, перед тем, как запустить WScript с помощью JScript. Оба формата CMD и LNK приводят к выполнению кода, но переход к использованию файлов CMD говорит о желании хакеров избежать  обнаружения их программы», - говорится в анализе, опубликованном экспертами по безопасности.

Также хакеры FIN7 внедрили новую систему обфускации своего бэкдора HALFBAKED, который они совершенствовали на протяжении нескольких лет.

«Ранее некоторые версии HALFBAKED использовали кодировку base64, находящуюся в переменной srcTxt. Теперь же злоумышленник обфусцирует это имя и продолжает разбивать строку base64 в массиве на несколько строк», - продолжают эксперты.

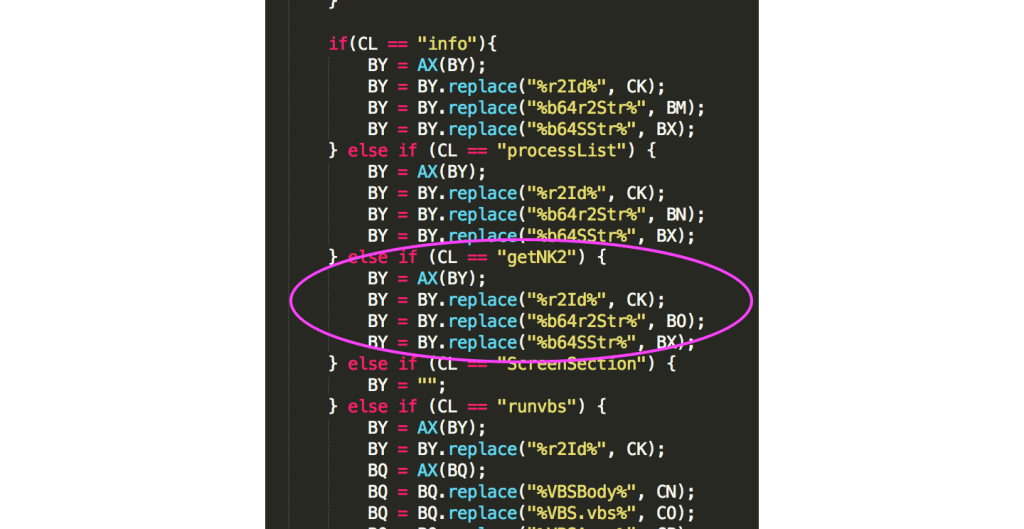
Кроме того, исследователи обнаружили, что HALFBAKED теперь включает встроенную команду под названием «getNK2», которая была разработана для получения списка автозаполнения почтового клиента электронной почты Microsoft Outlook.

Специалисты отмечают, что файлы NK2 используются только в Microsoft Outlook 2007 и 2010, новые версии Outlook больше их не используют.

Те изменения, которые внедрила группа FIN7 в свои методы, доказывает, что эти хакеры могут быстро адаптироваться и подстраиваться под новые условия.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru