



Фишинговые сайты выманивают у автолюбителей номера банковских карт

Фишинговые сайты выманивают у автолюбителей номера банковских карт

Фишинговые сайты выманивают у автолюбителей номера банковских карт

«Лаборатория Касперского» рассказала о самых распространенных видах мошенничества, подстерегающих владельцев автомобилей в Сети. Цель преступников — сбор конфиденциальной информации пользователей под видом оказания какой-либо услуги, а также хищение средств с банковской карты жертвы.

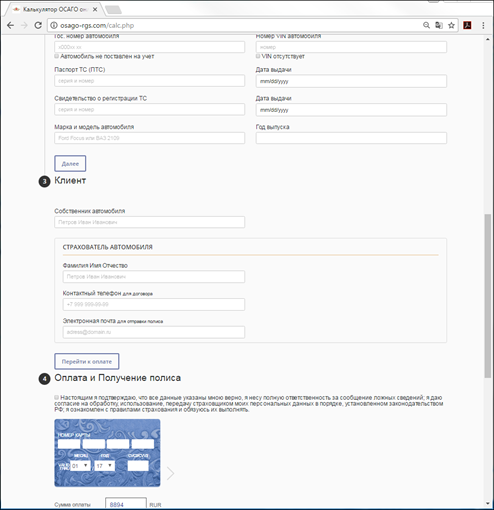
К одной из самых актуальных схем относятся фишинговые сайты, предлагающие оформить полис ОСАГО онлайн. Мошенники копируют страницы оформления полиса известных страховых фирм. Для расчета стоимости электронного полиса пользователю предлагается ввести личную информацию, а в конце — данные карты. При этом преступники используют различные трюки, чтобы убедить пользователя в легитимности сайта. Например, предупреждают об опасности мошенничества или вводят предварительную регистрацию по электронной почте.


Фишинговая страница запрашивает данные банковской карты и другую персональную информацию

Фишинговая страница запрашивает данные банковской карты и другую персональную информацию


Еще одна схема обмана — фальшивые уведомления о штрафах. На почту жертвы приходит письмо, копирующее оригинальное уведомление о новом штрафе от имени банка или ГИБДД. Если пользователь переходит по ссылке, на фишинговой странице ему предлагают ввести личные данные, которые опять же отправляются к злоумышленникам.

Более специфическая, но не менее опасная угроза — сайты, которые имитируют сервис для доступа к Единой автоматизированной информационной системе технического осмотра (ЕАИСТО). Целями киберпреступников в этом случае, как правило, становятся операторы техосмотра. Если мошенники получают доступ к базе, они могут вносить фальшивые данные о ТО автомобилей. В результате страдает как оператор, так и владелец машины, который приобрел поддельную диагностическую карту. На оператора, от имени которого в ЕАИСТО вносилась подложная информация, накладываются большие штрафы. А если владелец транспорта получил страховку ОСАГО по поддельному документу, то он самостоятельно несет ответственность за ДТП.

«Онлайн-сервисы — это очень удобно, но никогда нельзя терять бдительность. Чтобы защитить себя от мошенников, нужно следовать нескольким правилам: не переходить по подозрительным ссылкам и не кликать по баннерам, всегда проверять адресную строку страницы, на которой вводите персональную информацию, пользоваться только услугами проверенных операторов ТО. Простые рекомендации, но большинство мошеннических схем рассчитаны как раз на невнимательность жертвы. А для полной уверенности лучше пользоваться специализированным защитным решением — оно поможет, даже если вы потеряете бдительность», — отметила Надежда Демидова, контент-аналитик «Лаборатории Касперского».

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru