



Новый бэкдор использует FTP-сервер в качестве командного центра

Новый бэкдор использует FTP-сервер в качестве командного центра

Новый бэкдор использует FTP-сервер в качестве командного центра

Специалисты Trend Micro столкнулись с ботнетом, использующим необычный вид соединения с командным центром (C&C) – FTP-сервер. Несмотря на то, что это наименее популярный способ, у него есть свои преимущества.

Основное преимущество заключается как раз в том, что благодаря тому, что командный FTP-сервер используется крайне редко, он может оставаться незамеченным для администраторов и исследователей.

Однако минус такого подхода кроется в открытом трафике, который можно легко проанализировать. Более того, благодаря ошибке в коде конкретно этого бэкдора, он не всегда выполняет правильные команды.

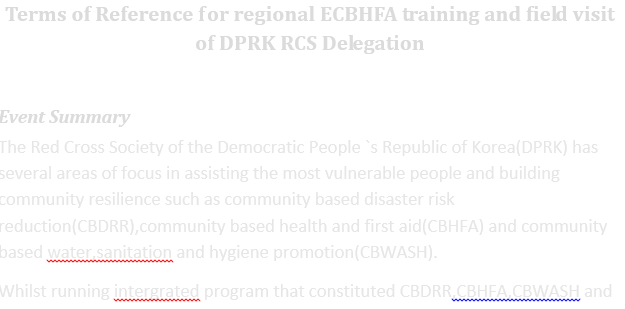
Схема заражения берет свое начало во вредоносном документе с макросами. В документах есть доказательства того, что атакуются Красный Крест и Всемирная организация здравоохранения. Также в этих документах упоминается Северная Корея. Trend Micro детектирует их как W2KM_SYSCON.A.

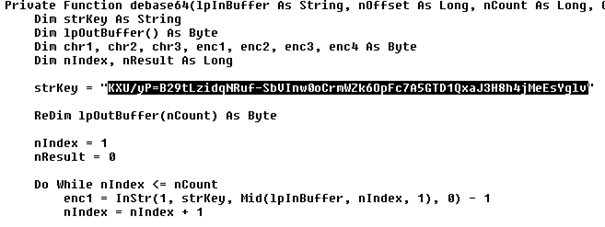
Каждый документ содержит две длинные строки с кодировкой Base64, этот же метод был использован для распространения семейства вредоносных программ Sanny в конце 2012 года.

«Сходства нового бэкдора с Sanny настолько очевидны, что мы полагаем, что за обеими этими вредоносными программами стоит одна и та же группа киберпреступников», - утверждают в Trend Micro.

Попав в систему, вредонос первым делом получает имя компьютера, которое затем используют в идентификаторе. Затем он подключается к FTP-серверу, используя данные, хранящиеся в конфигурационном файле.

Вышеупомянутая ошибка в коде бэкдора приводит к тому, что некоторые команды не выполняются из-за неверно обрабатываемых строк.

По мнению исследователей из Trend Micro, использование FTP-сервера злоумышленниками есть не что иное, как попытка обойти защитные меры. Следовательно, администраторы должны взять на заметку наличие такого способа.

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru