



Представлен автоматизированный модуль профайлинга в составе DLP

Представлен автоматизированный модуль профайлинга в составе DLP

Представлен автоматизированный модуль профайлинга в составе DLP

3 октября в рамках серии практических конференций Road Show SearchInform 2017 компания «СёрчИнформ» представила первый в России автоматизированный модуль профайлинга в составе DLP-системы «Контур информационной безопасности СёрчИнформ».

Компания «СёрчИнформ» – российский разработчик средств защиты информации – ежегодно собирает специалистов по информационной безопасности, чтобы обсудить актуальные проблемы и рассказать о трендах в сфере ИБ. В этом году тема мероприятия: «Психология vs Технология: оцифровываем человеческий фактор».

В Москве конференцию посетили более 600 специалистов, 938 человек посмотрели онлайн-трансляцию Road Show. Серия конференций состоится еще в 16 городах России и СНГ.

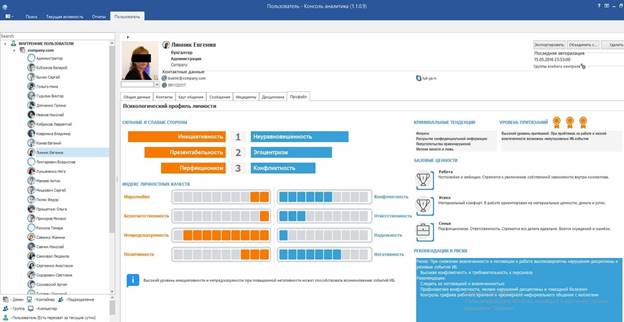
На мероприятии представители «СёрчИнформ» презентовали уникальную разработку – модуль профайлинга ProfileCenter. Он позволит ИБ-службам прогнозировать поведение сотрудников, оценивать и снижать риски, связанные с человеческим фактором, проводить расследования при отсутствии следов преступления.

«Мы развиваем продукт так, чтобы облегчить ежедневную работу специалистов служб ИБ. Модуль профайлинга позволит им предупреждать инциденты, держать под контролем риски и оперативно реагировать на подозрительные действия с корпоративной информацией. Мы прекрасно понимаем, что перед «человеческим фактором» пасуют порой даже самые продвинутые технические средства, и прогнозная оценка поведения человека способна существенно снизить подобные риски», – рассказал во время презентации модуля председатель совета директоров «СёрчИнформ» Лев Матвеев.


Скрин бета-версии ProfileCenter в «КИБ СёрчИнформ»

 Скрин бета-версии ProfileCenter в «КИБ СёрчИнформ»


На конференции также обсуждалась практика применения классического профайлинга, были разобраны нестандартные кейсы, показаны примеры проведения расследований на виртуальной машине. Коммерческую версию модуля ProfileCenter «СёрчИнформ» представит на тест всем желающим в начале 2018 года.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru