



Определен рейтинг мобильных приложений, занесенных в черные списки

Определен рейтинг мобильных приложений, занесенных в черные списки

Определен рейтинг мобильных приложений, занесенных в черные списки

Предприятия используют черный список мобильных приложений для решения проблем, связанных с безопасностью. Портал Appthority выяснил, какие же приложения наиболее часто попадают в такие списки.

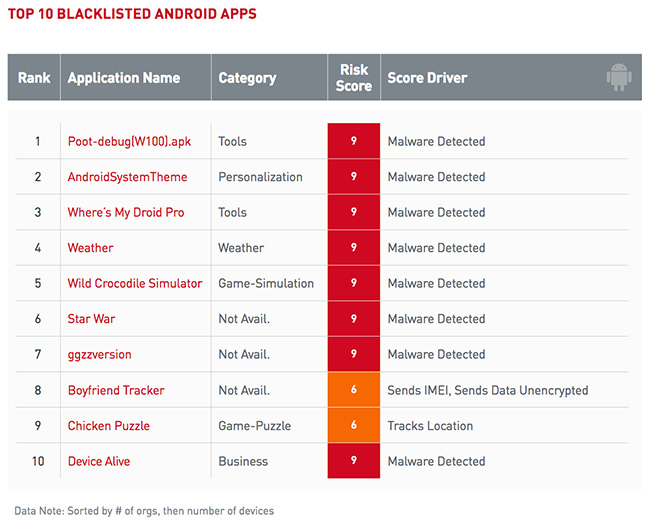
На первом рисунке представлен рейтинг Android-приложений, которые чаще остальных встречаются в черных списках различных компаний:

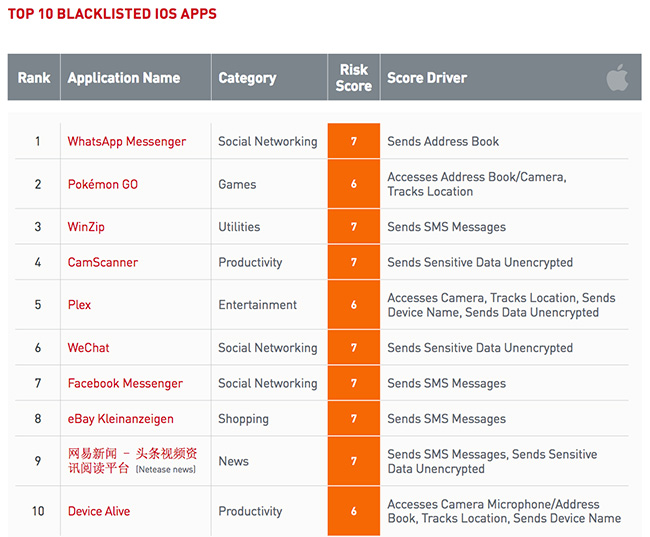
На втором рисунке отражен аналогичный рейтинг для iOS-приложений:

Следовательно, WhatsApp Messenger, Pokémon GO и WinZip вошли в тройку iOS-приложений, находящихся в черных списках предприятий. Для Android эта тройка выглядит следующим образом: Poot-debug(W100).apk, Android System Theme и Where’s My Droid Pro.

Также на рисунках можно отметить, что некоторые приложения для Android получили высокий уровень риска, так как в них были обнаружены вредоносные программы. iOS-приложения, занесенные в черные списки, получили более скромные оценки – в основном они обвиняются в отправке SMS-сообщений, местоположения, незашифрованных конфиденциальных данных.

«Команды безопасности, работающие на предприятиях, должны понимать, какие риски несут используемые в их компаниях мобильные приложения. Наличие таких стратегий, как BYOD (Bring Your Own Device) лишь усложняет работу ИТ-специалистам, не говоря уже о рисках для корпоративных данных», - заявляют в Appthority.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru