



Определен рейтинг мобильных приложений, занесенных в черные списки

Определен рейтинг мобильных приложений, занесенных в черные списки

Определен рейтинг мобильных приложений, занесенных в черные списки

Предприятия используют черный список мобильных приложений для решения проблем, связанных с безопасностью. Портал Appthority выяснил, какие же приложения наиболее часто попадают в такие списки.

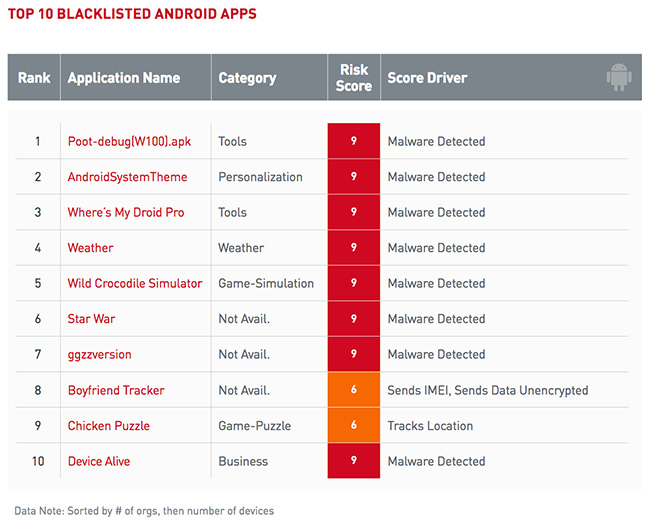
На первом рисунке представлен рейтинг Android-приложений, которые чаще остальных встречаются в черных списках различных компаний:

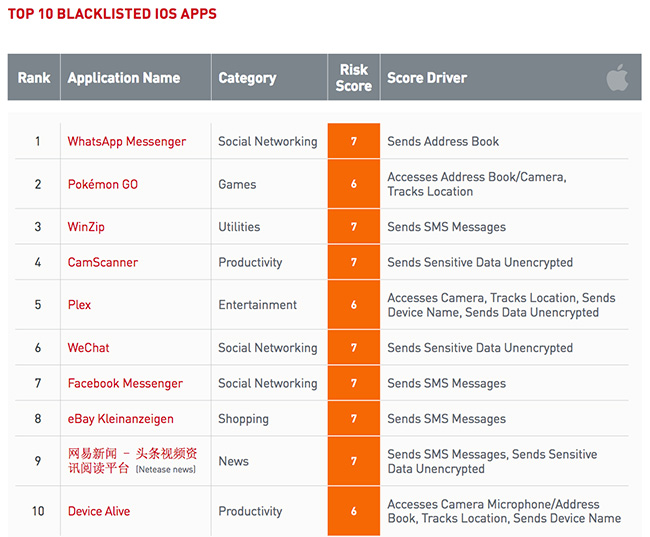
На втором рисунке отражен аналогичный рейтинг для iOS-приложений:

Следовательно, WhatsApp Messenger, Pokémon GO и WinZip вошли в тройку iOS-приложений, находящихся в черных списках предприятий. Для Android эта тройка выглядит следующим образом: Poot-debug(W100).apk, Android System Theme и Where’s My Droid Pro.

Также на рисунках можно отметить, что некоторые приложения для Android получили высокий уровень риска, так как в них были обнаружены вредоносные программы. iOS-приложения, занесенные в черные списки, получили более скромные оценки – в основном они обвиняются в отправке SMS-сообщений, местоположения, незашифрованных конфиденциальных данных.

«Команды безопасности, работающие на предприятиях, должны понимать, какие риски несут используемые в их компаниях мобильные приложения. Наличие таких стратегий, как BYOD (Bring Your Own Device) лишь усложняет работу ИТ-специалистам, не говоря уже о рисках для корпоративных данных», - заявляют в Appthority.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru