



Эксперт проанализировал интересный образец бесфайлового майнера

Эксперт проанализировал интересный образец бесфайлового майнера

Эксперт проанализировал интересный образец бесфайлового майнера

Эскперт Марко Рамили (Marco Ramilli) проанализировал интересный образец вредоносной программы, которая обладает возможностью обфускации и использует передовые методы для кражи учетных данных и выполнения команд.

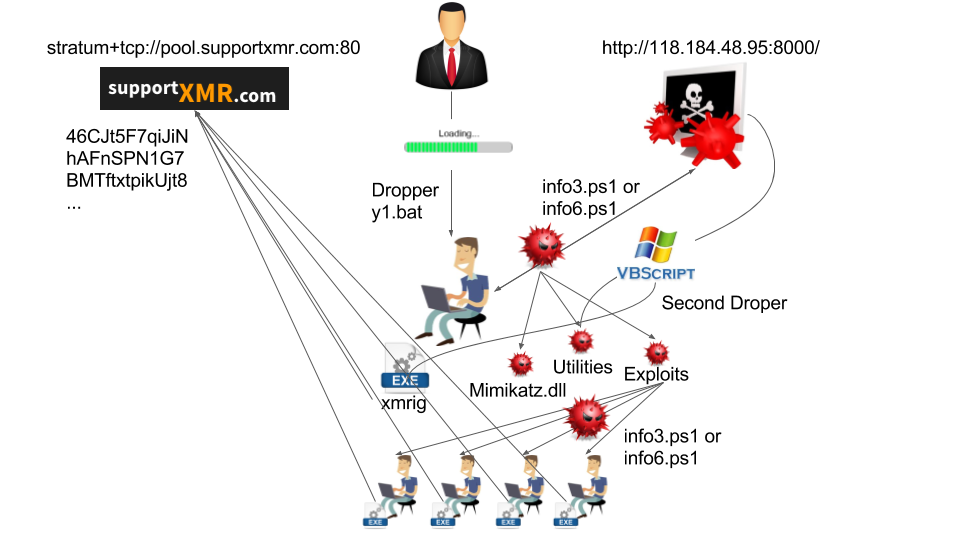
Проанализированный зловред использует довольно сложную схему атаки, все начинается с того, что пользователя обманным путем заставляют запустить файл (в этом случае это был y1.bat). Этот файл доставляется пользователю излюбленным способом злоумышленников – по электронной почте. После запуска вредоносный файл загружает и запускает файл info6.ps1, который представляет собой сильно обфусцированный PowerShell-скрипт, он загружает три компонента:

  1. Mimikatz.dll. Этот модуль используется для кражи пользовательских учетных данных.
  2. Utilities. Этот модуль используется для сканирования внутренних сетей для последующего распространения зловреда. Он запускает нескольких внутренних утилит для: деобфускации, обозначения порядка массивов и запуска эксплойтов. Этот модуль также используется для загрузки (с того же сервера) и выполнения дополнительного файла с именем info.vbs.
  3. Exploits. Этот модуль представляет собой набор известных эксплойтов, таких как eternalblue7_exploit и eternal_blue_powershell.

На последней стадии атаки info.vbs загружает и выполняет файл, являющийся майнером Monero, который находится в свободном доступе на github. Вредонос пытается распространиться, сканируя и атакуя внутренние ресурсы через модуль Exploit, а XMRig запускает майнинг Monero, предоставляя злоумышленнику поступление криптовалюты.

Кроме того, исследователь обнаружил, что у вредоносной программы есть функции бесфайлового существования, когда распакованный компонент не сохраняется на диске жертвы.

Эксперт называет этот зловред «первым майнером с таким сложным механизмом доставки» и «крипто-червем последнего поколения».

Тем не менее, специалиста обеспокоил один факт – зачем создатель этого вредоноса включил первый этап в этой схеме, так как он кажется довольно бесполезным. Возможно, предположил исследователь, этот первый этап является частью более масштабной структуры.

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru