



Эксперт проанализировал интересный образец бесфайлового майнера

Эксперт проанализировал интересный образец бесфайлового майнера

Эксперт проанализировал интересный образец бесфайлового майнера

Эскперт Марко Рамили (Marco Ramilli) проанализировал интересный образец вредоносной программы, которая обладает возможностью обфускации и использует передовые методы для кражи учетных данных и выполнения команд.

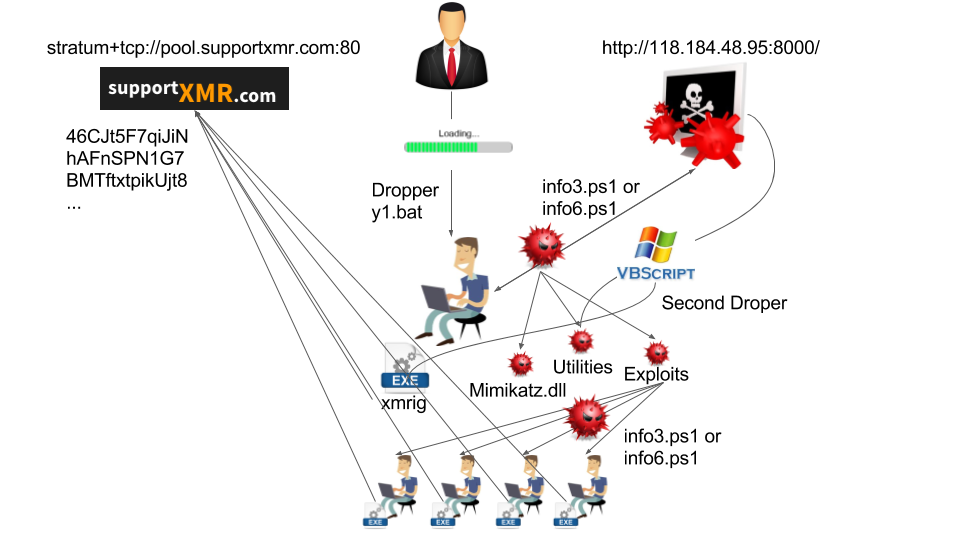
Проанализированный зловред использует довольно сложную схему атаки, все начинается с того, что пользователя обманным путем заставляют запустить файл (в этом случае это был y1.bat). Этот файл доставляется пользователю излюбленным способом злоумышленников – по электронной почте. После запуска вредоносный файл загружает и запускает файл info6.ps1, который представляет собой сильно обфусцированный PowerShell-скрипт, он загружает три компонента:

  1. Mimikatz.dll. Этот модуль используется для кражи пользовательских учетных данных.
  2. Utilities. Этот модуль используется для сканирования внутренних сетей для последующего распространения зловреда. Он запускает нескольких внутренних утилит для: деобфускации, обозначения порядка массивов и запуска эксплойтов. Этот модуль также используется для загрузки (с того же сервера) и выполнения дополнительного файла с именем info.vbs.
  3. Exploits. Этот модуль представляет собой набор известных эксплойтов, таких как eternalblue7_exploit и eternal_blue_powershell.

На последней стадии атаки info.vbs загружает и выполняет файл, являющийся майнером Monero, который находится в свободном доступе на github. Вредонос пытается распространиться, сканируя и атакуя внутренние ресурсы через модуль Exploit, а XMRig запускает майнинг Monero, предоставляя злоумышленнику поступление криптовалюты.

Кроме того, исследователь обнаружил, что у вредоносной программы есть функции бесфайлового существования, когда распакованный компонент не сохраняется на диске жертвы.

Эксперт называет этот зловред «первым майнером с таким сложным механизмом доставки» и «крипто-червем последнего поколения».

Тем не менее, специалиста обеспокоил один факт – зачем создатель этого вредоноса включил первый этап в этой схеме, так как он кажется довольно бесполезным. Возможно, предположил исследователь, этот первый этап является частью более масштабной структуры.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru