



Хакеры нашли новый способ взлома банкоматов

Хакеры нашли новый способ взлома банкоматов

Хакеры нашли новый способ взлома банкоматов

В своем докладе эксперты Trend Micro подчеркивают растущее число атак, нацеленных на банкоматы, и отмечают изменения в подходах злоумышленников, которые теперь отличаются от скиммеров, поддельных клавиатур и внедренных вредоносных программ и, более того, не требуют физического взаимодействия с машиной.

Как отмечает Trend Micro, удаленные атаки на банкоматы не так просто осуществить, это несет в себе определенные риски, связанные с раскрытием личности атакующего. Основным вектором в этом процессе выступают сотрудники банка, являющиеся, по мнению некоторых экспертов, самым ненадежным звеном.

Фишинговые письма, содержащие вредоносные исполняемые файлы, являются предпочтительным методом для получения учетных данных банковских сотрудников. После получения таких данных хакеры могут завладеть банкоматами, внедрив вредоносный код.

«Некоторые семейства вредоносных программ имеют возможность самоуничтожения, тем самым они скрывают сам факт компрометации устройства» - говорят в Trend Micro.

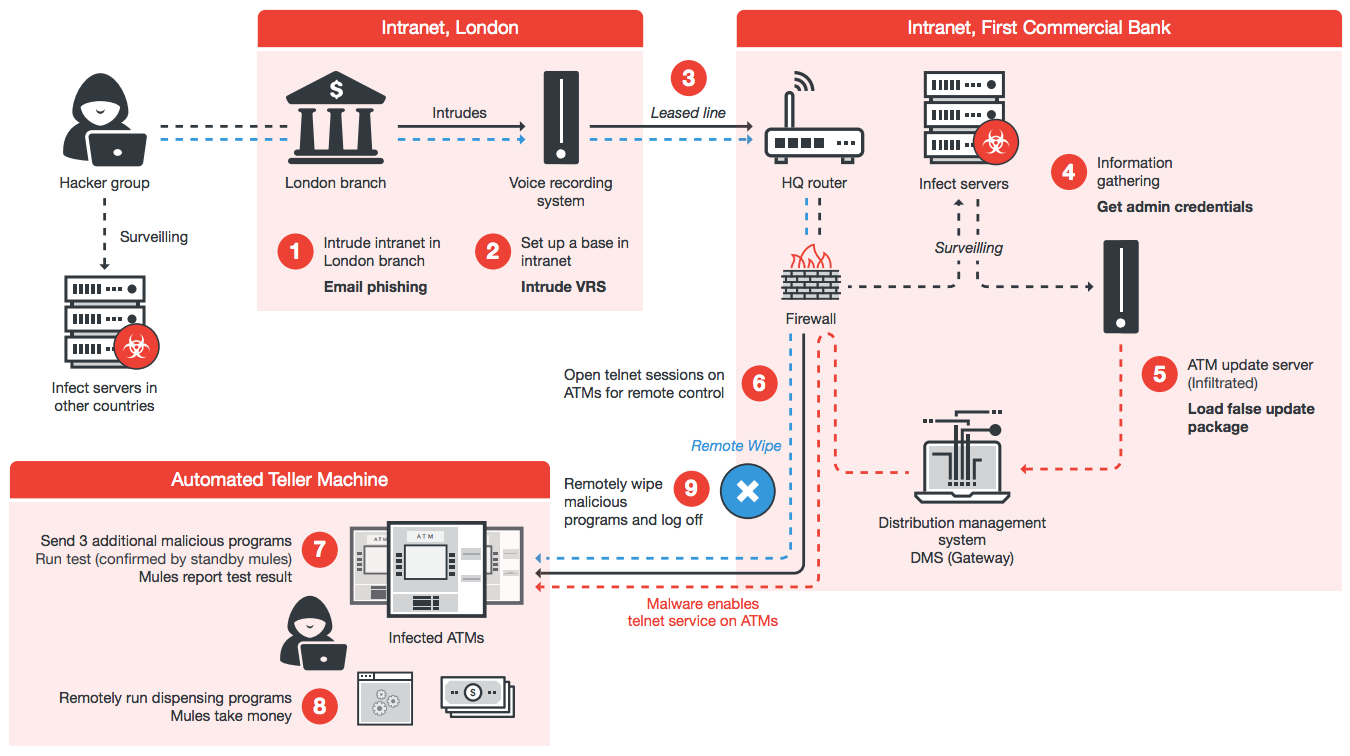
Характерным примером является атака, организованная в июле 2016 года, на банк First Commerce Bank. При отсутствии физического доступа хакерам удалось тогда украсть сумму, эквивалентную 2,4 миллионам долларов США.

Сама схема атаки было довольно сложна - она началась в лондонском филиале банка, где хакеры использовали систему записи голоса для кражи учетных данных администратора домена и получения доступа к тайваньскому филиалу. После этого, используя поддельный пакет обновления для банкомата, хакеры включили службу telnet на машинах, что позволило им загружать различные программы.

«Примечательно, что после успешной атаки хакеры удалили из банкомата вредоносные программы, не оставив следов», - утверждают исследователи.

«Несмотря на то, что удаленные атаки не были зарегистрированы в более крупных регионах, таких как Соединенные Штаты и Канада, мы считаем, что это новая тенденция, которая будет развиваться, и получит популярность», - заявляют эксперты.

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.

 

Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru