



Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Исследователями Trend Micro была проанализирована вредоносная программа RETADUP. Этот образец оснащен функциями майнера криптовалюты, что указывает на эволюцию в направлении прямой монетизации.

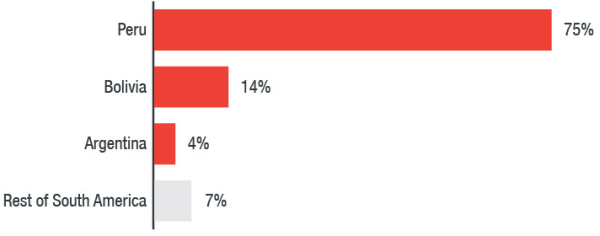
Как удалось выяснить экспертам, RETADUP атакует страны Южной Америки. Атакам были подвергнуты организации, расположенные в Аргентине, Боливии, Колумбии, Эквадоре и Перу. С процентным соотношением можно ознакомиться на графике ниже.

Обнаруженные экспертами данные указывают на то, что жертвами в основном являются энергетические и горнодобывающие компании.

Некоторые аспекты поведения RETADUP пока не до конца ясны, экспертам, например, не удалось выяснить, каким был первоначальный вектор заражения. Специалисты пока только предполагают, что использовался механизм фишинга.

Один из случаев заражения показался исследователям любопытным, он отметился тем, что помимо RETADUP, злоумышленник установил на взломанную машину старую версию BrowsingHistoryView (детектируется как HKTL_BrowHistoryView) – инструмент, позволяющий собрать историю посещений нескольких браузеров.

Кроме того, на зараженных RETADUP системах можно часто было встретить инструменты, используемые для криптоконверсий. Эти инструменты используют вычислительную мощность процессора и GPU для майнинга различных криптовалют. Это позволяет киберпреступникам получать прибыль с помощью зараженных машин.

По словам экспертов, RETADUP значительно эволюционировал, что отчетливо видно по его коду. В настоящее время он нацелен на валюту Monero (XMR).

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru