



Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Исследователями Trend Micro была проанализирована вредоносная программа RETADUP. Этот образец оснащен функциями майнера криптовалюты, что указывает на эволюцию в направлении прямой монетизации.

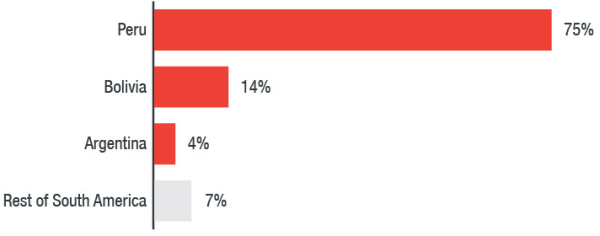
Как удалось выяснить экспертам, RETADUP атакует страны Южной Америки. Атакам были подвергнуты организации, расположенные в Аргентине, Боливии, Колумбии, Эквадоре и Перу. С процентным соотношением можно ознакомиться на графике ниже.

Обнаруженные экспертами данные указывают на то, что жертвами в основном являются энергетические и горнодобывающие компании.

Некоторые аспекты поведения RETADUP пока не до конца ясны, экспертам, например, не удалось выяснить, каким был первоначальный вектор заражения. Специалисты пока только предполагают, что использовался механизм фишинга.

Один из случаев заражения показался исследователям любопытным, он отметился тем, что помимо RETADUP, злоумышленник установил на взломанную машину старую версию BrowsingHistoryView (детектируется как HKTL_BrowHistoryView) – инструмент, позволяющий собрать историю посещений нескольких браузеров.

Кроме того, на зараженных RETADUP системах можно часто было встретить инструменты, используемые для криптоконверсий. Эти инструменты используют вычислительную мощность процессора и GPU для майнинга различных криптовалют. Это позволяет киберпреступникам получать прибыль с помощью зараженных машин.

По словам экспертов, RETADUP значительно эволюционировал, что отчетливо видно по его коду. В настоящее время он нацелен на валюту Monero (XMR).

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru