




Эксперты проанализировали новые версии Android-трояна BankBot

Эксперты проанализировали новые версии Android-трояна BankBot

Эксперты проанализировали новые версии Android-трояна BankBot

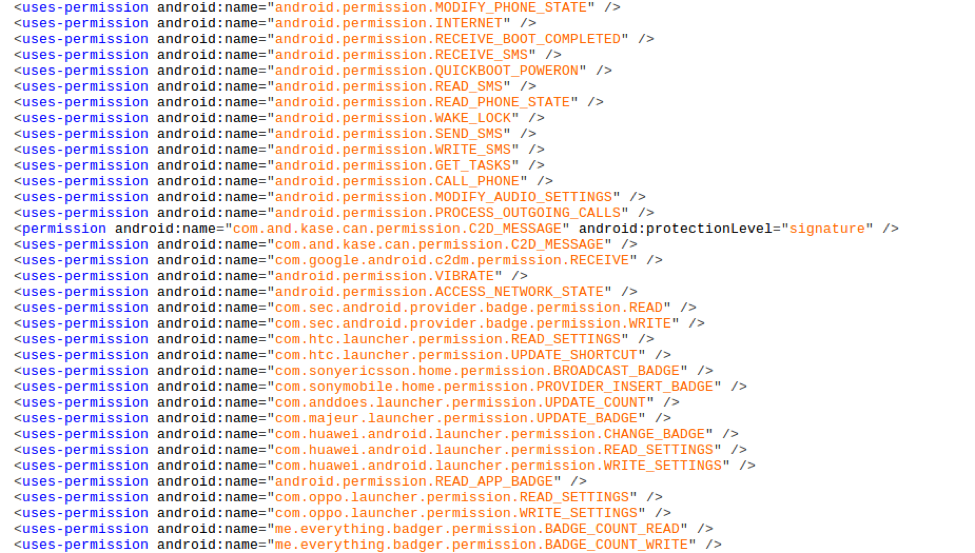
Исследователи лаборатории FortiGuard Labs решили проанализировать печально известного Android-трояна BankBot и отразить процесс его эволюции за последние 10 месяцев. В большинстве случаев приложение маскируется под Flash Player или какой-либо инструмент системы Android. При установке требуется большое количество разрешений, это выглядят очень подозрительно. Более того, после запуска трояну нужно еще больше разрешений.

На рисунке ниже можно ознакомиться с полным списком запрашиваемых BankBot’ом разрешений:

Анализируемая экспертами версия BankBot имеет относительно низкий процент обнаружения – всего 15-20 детектов на VirusTotal. Это несмотря на то, что он не использует обфускацию, чтобы скрыть строки или функциональные возможности.

После установки приложение требует привилегий администратора. В большинстве случаев этот запрос сопровождается объяснением на турецком языке, что наталкивает на мысль о том, что именно Турция является атакуемой этим трояном страной.

После получения прав администратора, вредоносное приложение скрывается, удаляя свой значок. Затем он отправляет информацию об устройстве на командный сервер, среди нее IMEI, контакты и SMS-сообщения (отправленные и полученные).

После этого троян проверяет, установлены ли на устройстве какие-либо приложения турецких финансовых учреждений. Если таковые обнаруживаются, то вредонос загружает фишинговую страницу, похожую на легитимный аналог финансового учреждения.

Фактически, код этого образца очень похож на код, обанруженный в декабре 2016 года, с небольшим количеством изменений. Двумя самыми большими и очевидными отличиями являются: во-первых, метод инъекций, во-вторых, проверка всех исходящих вызовов, в ходе которой идет сравнение с жестко запрограммированным в коде списком номеров.

После поиска этих номеров в интернете, экспертам удалось выяснить, что они принадлежат технической поддержке турецких финансовых учреждений. Другими словами, если пользователь попытается позвонить на один из этих номеров, BankBot сразу прервет вызов.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru