



Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия 5.33 приложения CCleaner, предлагаемая для загрузки с 15 августа по 12 сентября, была заражена вредоносной программой Floxif. Об этом говорится в свежем отчете, опубликованном Cisco Talos.

Floxif представляет собой вредоносный загрузчик, который собирает информацию о зараженных системах и отправляет ее в командный центр. У этого вредоноса также имеется возможность загружать и запускать другие файлы.

Floxif собирает следующую информацию: имя компьютера, список установленных программ, список запущенных процессов, MAC-адреса для первых трех сетевых интерфейсов и уникальные идентификаторы. Исследователи отметили, что зловред работает только на 32-битных системах. Кроме того, вредоносная программа завершает выполнение, если пользователь не работает под учетной записью администратора.

Cisco Talos обнаружила этот экземпляр Floxif во время бета-тестирования новой технологии обнаружения эксплойтов. Эксперты считают, что злоумышленники могли использовать свой цифровой сертификат для замены легитимного приложения CCleaner на содержащее вредоносную программу.

Остается неясным, взломали ли киберпреступники системы Avast или же вредоносный код был добавлен «инсайдером, имеющим доступ к средам разработки».

Напомним, что Avast купил Piriform, компанию-разработчика CCleaner, в июле этого года, за месяц до выхода CCleaner 5.33.

13 сентября Piriform выпустила версию CCleaner 5.34 и CCleaner Cloud 1.07.3191, которые не содержат вредоносный код.

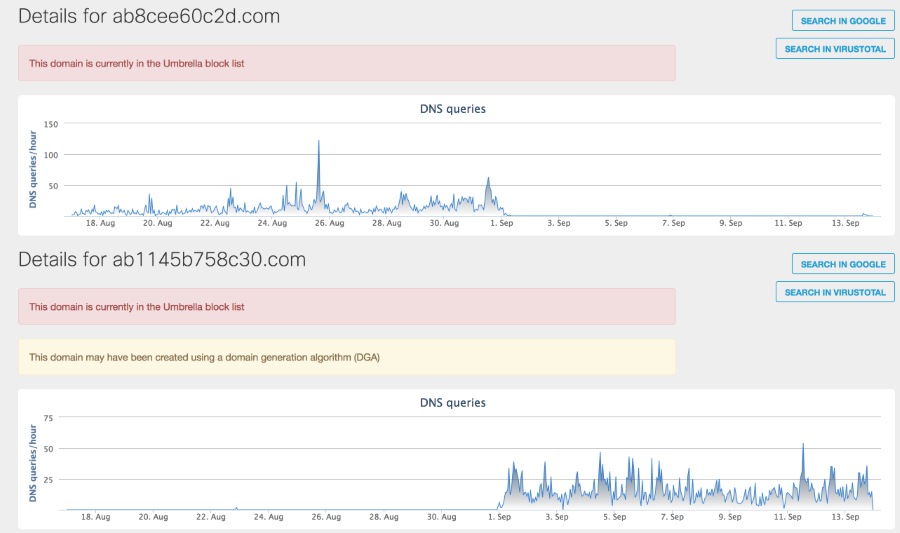
Floxif использовал случайно сгенерированные имена доменов командного центра каждый месяц. Запросы DNS вредоноса, сделанные в августе и сентябре, показывают, что были заражены сотни, если не тысячи пользователей.

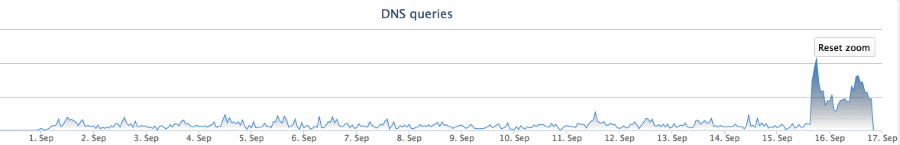
После того, как Cisco Talos сообщила Avast о скомпрометированной версии CCleaner, и компания поспособствовала уничтожению командного центра, исследователи увидели, что зараженные машины посылают DNS-запросы на резервный домен.

«Обновление CCleaner до версии 5.34 не устраняет проблему, так как вредоносная программа все равно остается в системе» - говорится в отчете Cisco Talos.

Также в этом отчете содержатся технические подробности о работе Floxif.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru