



Хакеры научились обходить систему проверки приложений в Play Store

Хакеры научились обходить систему проверки приложений в Play Store

Хакеры научились обходить систему проверки приложений в Play Store

Google пришлось удалить 50 приложений из Play Store после того, как исследователи обнаружили, что вирусописателям снова удалось обмануть систему проверки кода. Вредоносная программа под названием ExpensiveWall была найдена экспертами Check Point в приложении Lovely Wallpaper.

Эта программа регистрирует пользователей в платных онлайн-сервисах и отправляет платные SMS-сообщения на разные номера. В ходе дальнейшей проверки этот зловред был обнаружен в 50 приложениях в Play Store, он был загружен от 1 до 4,2 миллионами пользователей.

Для обхода процессов проверки Google злоумышленники зашифровали и упаковали вредоносную программу. После загрузки программа запрашивает разрешение на доступ к сети интернет, а также отправку и получение SMS-сообщений. Затем она пингует свой командный центр, отсылая информацию о зараженном устройстве, включая его местоположение и уникальные идентификаторы, такие как MAC и IP-адреса, номера IMSI и IMEI.

Следующим шагом командный сервер отправляет вредоносной программе URL-адрес, который открывается во встроенном окне WebView. Затем он загружает код JavaScript для выполнения вредоносных действий. Исследователи считают, что вредоносная программа произошла из набора для разработки программного обеспечения под названием GTK.

«Check Point уведомила Google об ExpensiveWall 7 августа 2017 года, и Google быстро удалила зарегистрированные образцы вредоносной программы из своего магазина приложений. Однако даже после того, как затронутые приложения были удалены, через несколько дней еще один образец проник в Google Play, заразив более 5000 устройств, он был удален четыре дня спустя» - отмечают исследователи.

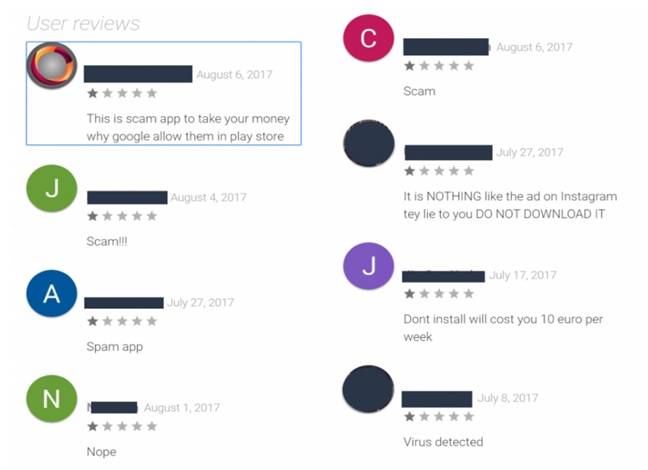
Похоже на то, что Google проигнорировала сам факт обхода системы проверки приложений. Комментарии пользователей отражают общее возмущение, так как  одно из таких вредоносных приложений даже рекламировалось в Instagram.

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru