



Хакеры научились обходить систему проверки приложений в Play Store

Хакеры научились обходить систему проверки приложений в Play Store

Хакеры научились обходить систему проверки приложений в Play Store

Google пришлось удалить 50 приложений из Play Store после того, как исследователи обнаружили, что вирусописателям снова удалось обмануть систему проверки кода. Вредоносная программа под названием ExpensiveWall была найдена экспертами Check Point в приложении Lovely Wallpaper.

Эта программа регистрирует пользователей в платных онлайн-сервисах и отправляет платные SMS-сообщения на разные номера. В ходе дальнейшей проверки этот зловред был обнаружен в 50 приложениях в Play Store, он был загружен от 1 до 4,2 миллионами пользователей.

Для обхода процессов проверки Google злоумышленники зашифровали и упаковали вредоносную программу. После загрузки программа запрашивает разрешение на доступ к сети интернет, а также отправку и получение SMS-сообщений. Затем она пингует свой командный центр, отсылая информацию о зараженном устройстве, включая его местоположение и уникальные идентификаторы, такие как MAC и IP-адреса, номера IMSI и IMEI.

Следующим шагом командный сервер отправляет вредоносной программе URL-адрес, который открывается во встроенном окне WebView. Затем он загружает код JavaScript для выполнения вредоносных действий. Исследователи считают, что вредоносная программа произошла из набора для разработки программного обеспечения под названием GTK.

«Check Point уведомила Google об ExpensiveWall 7 августа 2017 года, и Google быстро удалила зарегистрированные образцы вредоносной программы из своего магазина приложений. Однако даже после того, как затронутые приложения были удалены, через несколько дней еще один образец проник в Google Play, заразив более 5000 устройств, он был удален четыре дня спустя» - отмечают исследователи.

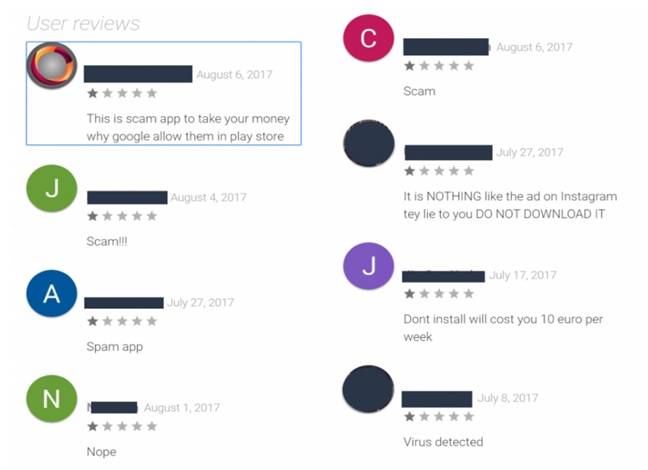
Похоже на то, что Google проигнорировала сам факт обхода системы проверки приложений. Комментарии пользователей отражают общее возмущение, так как  одно из таких вредоносных приложений даже рекламировалось в Instagram.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru