



Хакеры научились обходить систему проверки приложений в Play Store

Хакеры научились обходить систему проверки приложений в Play Store

Хакеры научились обходить систему проверки приложений в Play Store

Google пришлось удалить 50 приложений из Play Store после того, как исследователи обнаружили, что вирусописателям снова удалось обмануть систему проверки кода. Вредоносная программа под названием ExpensiveWall была найдена экспертами Check Point в приложении Lovely Wallpaper.

Эта программа регистрирует пользователей в платных онлайн-сервисах и отправляет платные SMS-сообщения на разные номера. В ходе дальнейшей проверки этот зловред был обнаружен в 50 приложениях в Play Store, он был загружен от 1 до 4,2 миллионами пользователей.

Для обхода процессов проверки Google злоумышленники зашифровали и упаковали вредоносную программу. После загрузки программа запрашивает разрешение на доступ к сети интернет, а также отправку и получение SMS-сообщений. Затем она пингует свой командный центр, отсылая информацию о зараженном устройстве, включая его местоположение и уникальные идентификаторы, такие как MAC и IP-адреса, номера IMSI и IMEI.

Следующим шагом командный сервер отправляет вредоносной программе URL-адрес, который открывается во встроенном окне WebView. Затем он загружает код JavaScript для выполнения вредоносных действий. Исследователи считают, что вредоносная программа произошла из набора для разработки программного обеспечения под названием GTK.

«Check Point уведомила Google об ExpensiveWall 7 августа 2017 года, и Google быстро удалила зарегистрированные образцы вредоносной программы из своего магазина приложений. Однако даже после того, как затронутые приложения были удалены, через несколько дней еще один образец проник в Google Play, заразив более 5000 устройств, он был удален четыре дня спустя» - отмечают исследователи.

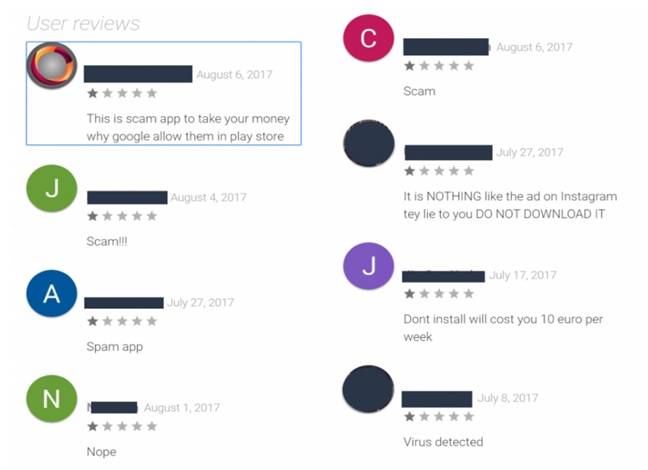
Похоже на то, что Google проигнорировала сам факт обхода системы проверки приложений. Комментарии пользователей отражают общее возмущение, так как  одно из таких вредоносных приложений даже рекламировалось в Instagram.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru