



Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

ESET предупреждает о росте активности вредоносной программы, имитирующей поведение «классических» вымогателей. MSIL/Hoax.Fake.Filecoder требует выкуп за расшифровку файлов, хотя на самом деле не поддерживает функцию шифрования. 

MSIL/Hoax.Fake.Filecoder распространяется по стандартной для большинства шифраторов схеме – в электронной почте с вредоносным вложением или ссылкой. В качестве документа-приманки, запускающего загрузку вредоносной программы, выступают «исковые заявления», «кредитные договора», «неоплаченные счета» и пр.

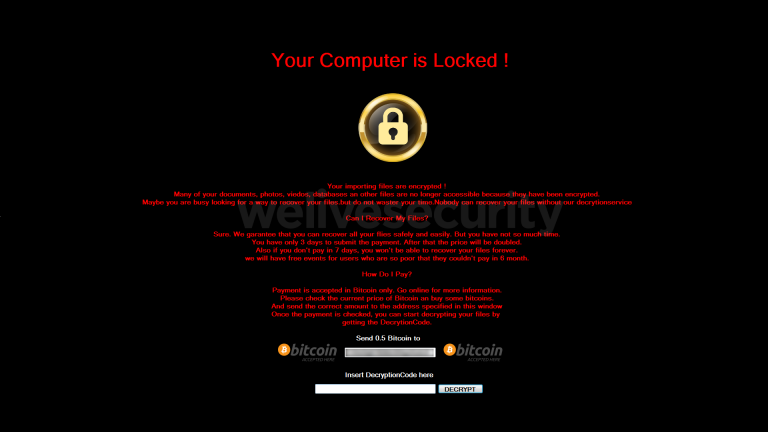
Далее лжевымогатель выводит на экран зараженного компьютера требование выкупа. Сообщение закрывает рабочий стол, блокируя доступ пользователя к файлам, папкам и приложениям.

Авторы сообщения утверждают, что все важные документы, фото и видеоматериалы, базы данных и другие ценные файлы заблокированы. Пользователю предлагается внести выкуп в размере 0,5 биткоина в течение трех дней. Через три дня сумма выкупа удваивается, через семь – расшифровать файлы будет невозможно. 


MSIL/Hoax.Fake.Filecoder убедительно копирует поведение шифратора. Тем не менее, вредоносная программа не способна зашифровать данные – в ее коде не предусмотрена возможность поиска целевых файлов и отсутствует реализация какого-либо алгоритма шифрования. Более того, избавиться от требования выкупа на экране позволит простая перезагрузка компьютера. 

Операторы лжешифратора рассчитывают исключительно на методы социальной инженерии, а также общественный резонанс от недавних атак шифраторов. ESET рекомендует игнорировать спам-рассылки, не открывать вложения и не переходить по ссылкам из подозрительных писем, а также защитить компьютер комплексным антивирусным ПО. 

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru