



Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

ESET предупреждает о росте активности вредоносной программы, имитирующей поведение «классических» вымогателей. MSIL/Hoax.Fake.Filecoder требует выкуп за расшифровку файлов, хотя на самом деле не поддерживает функцию шифрования. 

MSIL/Hoax.Fake.Filecoder распространяется по стандартной для большинства шифраторов схеме – в электронной почте с вредоносным вложением или ссылкой. В качестве документа-приманки, запускающего загрузку вредоносной программы, выступают «исковые заявления», «кредитные договора», «неоплаченные счета» и пр.

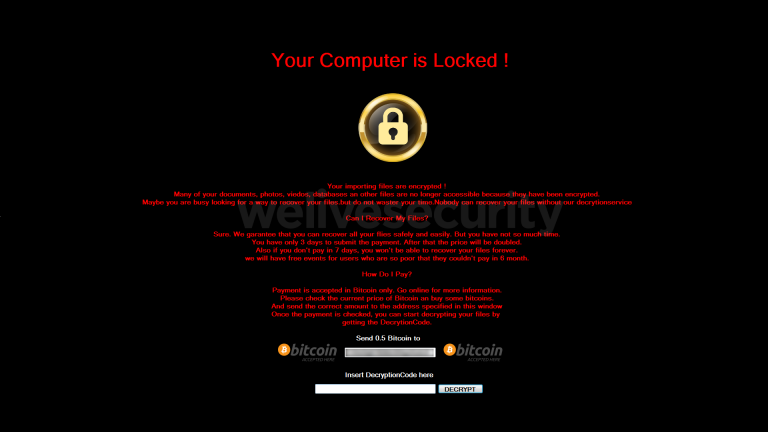
Далее лжевымогатель выводит на экран зараженного компьютера требование выкупа. Сообщение закрывает рабочий стол, блокируя доступ пользователя к файлам, папкам и приложениям.

Авторы сообщения утверждают, что все важные документы, фото и видеоматериалы, базы данных и другие ценные файлы заблокированы. Пользователю предлагается внести выкуп в размере 0,5 биткоина в течение трех дней. Через три дня сумма выкупа удваивается, через семь – расшифровать файлы будет невозможно. 


MSIL/Hoax.Fake.Filecoder убедительно копирует поведение шифратора. Тем не менее, вредоносная программа не способна зашифровать данные – в ее коде не предусмотрена возможность поиска целевых файлов и отсутствует реализация какого-либо алгоритма шифрования. Более того, избавиться от требования выкупа на экране позволит простая перезагрузка компьютера. 

Операторы лжешифратора рассчитывают исключительно на методы социальной инженерии, а также общественный резонанс от недавних атак шифраторов. ESET рекомендует игнорировать спам-рассылки, не открывать вложения и не переходить по ссылкам из подозрительных писем, а также защитить компьютер комплексным антивирусным ПО. 

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru