



Более 4000 серверов ElasticSearch хранят вредоносы для POS-терминалов

Более 4000 серверов ElasticSearch хранят вредоносы для POS-терминалов

Более 4000 серверов ElasticSearch хранят вредоносы для POS-терминалов

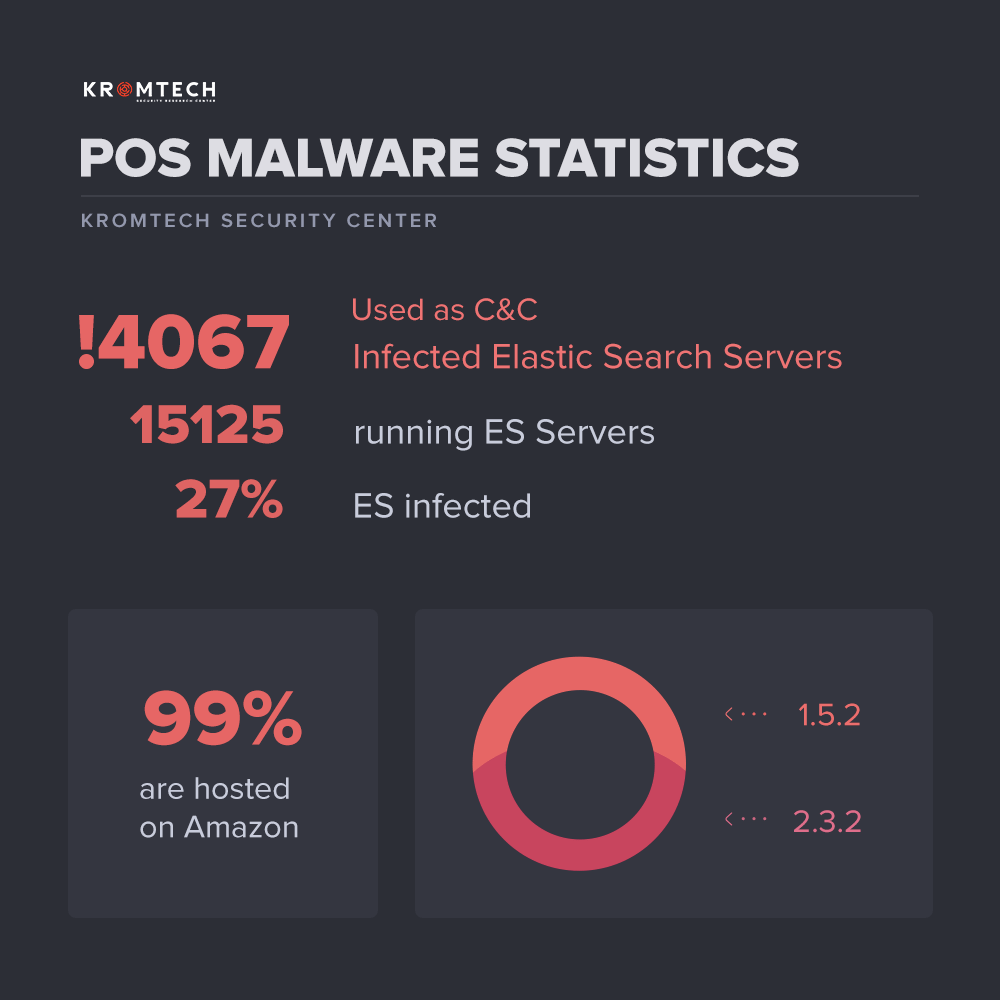
Kromtech обнаружил более 4000 серверов ElasticSearch, на которых размещаются файлы, специфичные для двух вредоносных программ, нацеленных на POS-терминалы - AlinaPOS и JackPOS. Исследователи обнаружили эти уязвимые серверы на прошлой неделе во время рутинного сканирования.

Заинтересовавшись первоначальным открытием, команда Kromtech использовала Shodan для выявления более 15 000 серверов ElasticSearch, которые были оставлены онлайн без какой-либо аутентификации.

Из этих 15 000 серверов более 4000 имеют файлы, характерные для инфраструктуры командного центра (C&C) AlinaPOS и JackPOS. Это число слишком велико, чтобы быть просто совпадением, тем более что на серверах размещались панели управления вредоносными программами для POS-терминалов.

Анализ команды Kromtech также показал, что 99% серверов ElasticSearch, зараженных вредоносными программами, были размещены в сервисе Amazon AWS.

«Почему Amazon? Потому что Amazon Web Services позволяет получить бесплатный инстанс t2 micro (EC2) с дисковым пространством до 10 ГБ» - пояснил Боб Дьяченко (Bob Diachenko), главный сотрудник отдела связи Kromtech.

Временные метки файлов показали наличие инфицированных файлов с августа 2016 года. Кроме того, исследователи обнаружили разные пакеты одной и той же вредоносной программы и доказали, что серверы были заражены несколько раз.

«Мы отправили уведомления некоторым пострадавшим компаниям и попытались связаться с Amazon, но ответа пока не получили» - продолжает Дьяченко.

Дьяченко также сказал, что большинство зараженных серверов имеют американские IP-адреса. Кроме того, Kromtech по-прежнему анализирует данные, чтобы уточнить количество истинное зараженных серверов.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru