



Взломана соцсеть Taringa, украдены 28 миллионов аккаунтов

Взломана соцсеть Taringa, украдены 28 миллионов аккаунтов

Взломана соцсеть Taringa, украдены 28 миллионов аккаунтов

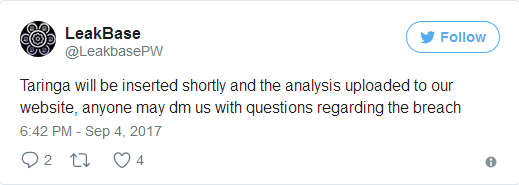
Taringa, латиноамериканский аналог социальной сети Reddit, подвергся серьезной компрометации данных, в результате чего было похищено 28 миллионов учетных записей зарегистрированных пользователей.

Сайт LeakBase, специализирующийся на уведомлении об утечках, после сканирования сделал вывод, что в общей сложности были похищены 28 722 877 записей, в которых указаны имена пользователей, адреса электронной почты и пароли.

Согласно текущим статистическим данным сайта Taringa, на платформе зарегистрировано 28 512 713 пользователей, таким образом, получается, что злоумышленники похитили 100% данных о пользователях.

Taringa в итоге подтвердил утечку данных. В своем уведомлении сайт сообщил, что инцидент произошел 1 августа, но уточнил, что никакие телефонные номера и кошельки биткойн не были украдены.

«Мы подверглись атаке извне, которая поставила под угрозу безопасность наших баз данных и кода» - говорится в уведомлении.

Теперь пользователи вынуждены менять свои пароли, к чему активно призывает сам сайт Taringa.

Интересно также отметить, что в утекших данных наиболее часто используемыми почтами оказались почты в доменах Hotmail и Gmail, а самые часто используемые пароли представляют такой список: 12345678, Taringa, Metallica, Musica, Carolina и America

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru