



Хостинг-провайдер из Китая подвергся 16 DDoS-атакам за сутки

Хостинг-провайдер из Китая подвергся 16 DDoS-атакам за сутки

Хостинг-провайдер из Китая подвергся 16 DDoS-атакам за сутки

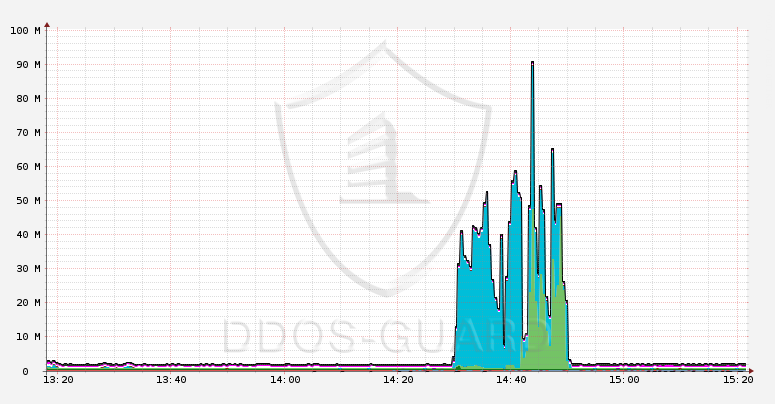
Резкий скачок входящего трафика на одного из клиентов DDoS-GUARD был зафиксирован в понедельник во второй половине дня (по статистике, понедельник - один из самых любимых хакерами дней недели). Системой фильтрации данный трафик был распознан как паразитный.

В течение 20 минут ресурс клиента подвергся серии DDoS-атак, мощность DDoS-атак варьировалась от 12 Gbps до 41 Gbps на пике атаки.

Так же по графикам видно, что незначительные скачки трафика отмечались в промежутке между 13:00 и 13:35, вероятнее всего, хакеры проверяли, какие нагрузки может выдержать атакуемый ресурс, но после неуспешной массированной атаки сдались. 


Всего за сутки на 2 IP-адреса из разных подсетей провайдера было совершено 16 DDoS-атак: 4 через протокол UDP, 12 ‑ через TCP. Максимальный объем трафика, который смогли сгенерировать нападавшие ‑ 153,9 Mpps.

Подобные DDoS-атаки относятся к средним по мощности и сложности. Стоит отметить, что хостинг-провайдеры и операторы связи входят в группу повышенного риска стать жертвами DDoS-атак: по результатам 2 квартала 2017 года на них придется 21% всех атак. Поэтому хостерам рекомендуется применять меры превентивной защиты.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru