



Лаборатория Касперского и R-Vision начали технологическое партнерство

Лаборатория Касперского и R-Vision начали технологическое партнерство

Лаборатория Касперского и R-Vision начали технологическое партнерство

Целью партнерства станет совместное и более эффективное противодействие киберугрозам в дистанционных каналах обслуживания. Для этого компании объединили свои решения по распознаванию и предотвращению финансового мошенничества в Интернете: Kaspersky Fraud Prevention Cloud (KFP) и R-Vision Incident Response Platform (IRP).

Интеграция позволит запустить процесс обработки инцидентов информационной безопасности в автоматическом режиме на основе данных, в режиме реального времени поступающих из Kaspersky Fraud Prevention Cloud. Такой подход позволит не просто выявить мошенничество еще до совершения транзакции, но и предпринять необходимые действия для его предотвращения.


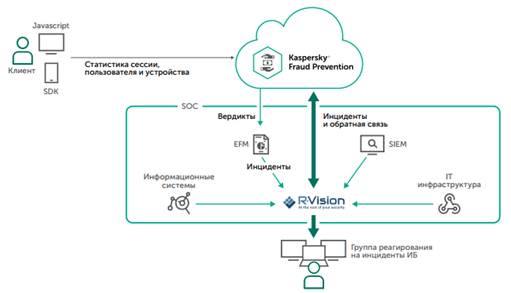
Схема интеграции Kaspersky Fraud Prevention и R-Vision Incident Response Platform


В результате объединения технологий «Лаборатории Касперского» и R-Vision процесс защиты пользователей онлайн-банкинга и платежных систем будет максимально автоматизирован и ускорен за счет регистрации в IRP R-Vision инцидентов, обнаруживаемых средствами платформы Kaspersky Fraud Prevention Cloud в режиме реального времени. Уведомление специалистов о новых обнаруженных угрозах и распределение задач внутри команды по реагированию на инциденты также будет происходить в автоматическом режиме. Кроме того, после обработки каждого инцидента в системе R-Vision IRP обратная связь о нем будет поступать в Kaspersky Fraud Prevention – это позволит совершенствовать распознавание мошенничества с помощью технологий машинного обучения, применяющихся в решении «Лаборатории Касперского». 

«Сотрудничество с «Лабораторией Касперского» откроет для наших клиентов новые возможности по централизованному контролю системы информационной безопасности и оперативному отражению кибератак. Тесная интеграция наших продуктов позволит консолидировать в единой точке входа информацию об угрозах, поступающую из разных источников, а это, в свою очередь, ускорит ответную реакцию на все возможные инциденты. В итоге клиенты экономят свои ресурсы и время, получая при этом защиту более высокого уровня», – поясняет Александр Бондаренко, генеральный директор R-Vision.

«Мы высоко ценим технологическое партнерство с R-Vision: на наш взгляд, это один из самых эффективных способов развития защитных технологий во всех сегментах корпоративных IT-инфраструктур. Кроме того, подобный подход особенно удобен и выгоден для конечных пользователей, которым не приходится продумывать, как интегрировать различные решения внутри одной сети, – подчеркнул Александр Ермакович, руководитель направления Kaspersky Fraud Prevention. – Компания R-Vision обладает передовыми технологиями реагирования на инциденты. Совместно мы сможем повысить эффективность распознавания и предотвращения мошенничества в финансовой среде и не допустить денежных потерь. Уверен, что объединение наших технологий детектирования угроз и оперативного реагирования на инциденты со стороны R-Vision поможет финансовым организациям значительно минимизировать риски».

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru