



Лаборатория Касперского и R-Vision начали технологическое партнерство

Лаборатория Касперского и R-Vision начали технологическое партнерство

Лаборатория Касперского и R-Vision начали технологическое партнерство

Целью партнерства станет совместное и более эффективное противодействие киберугрозам в дистанционных каналах обслуживания. Для этого компании объединили свои решения по распознаванию и предотвращению финансового мошенничества в Интернете: Kaspersky Fraud Prevention Cloud (KFP) и R-Vision Incident Response Platform (IRP).

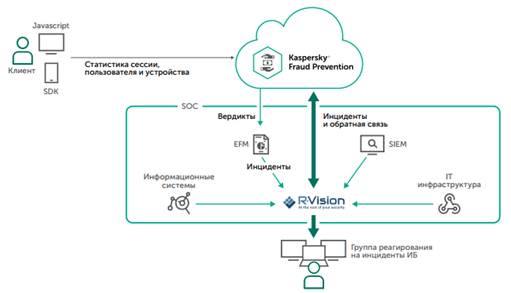
Интеграция позволит запустить процесс обработки инцидентов информационной безопасности в автоматическом режиме на основе данных, в режиме реального времени поступающих из Kaspersky Fraud Prevention Cloud. Такой подход позволит не просто выявить мошенничество еще до совершения транзакции, но и предпринять необходимые действия для его предотвращения.


Схема интеграции Kaspersky Fraud Prevention и R-Vision Incident Response Platform


В результате объединения технологий «Лаборатории Касперского» и R-Vision процесс защиты пользователей онлайн-банкинга и платежных систем будет максимально автоматизирован и ускорен за счет регистрации в IRP R-Vision инцидентов, обнаруживаемых средствами платформы Kaspersky Fraud Prevention Cloud в режиме реального времени. Уведомление специалистов о новых обнаруженных угрозах и распределение задач внутри команды по реагированию на инциденты также будет происходить в автоматическом режиме. Кроме того, после обработки каждого инцидента в системе R-Vision IRP обратная связь о нем будет поступать в Kaspersky Fraud Prevention – это позволит совершенствовать распознавание мошенничества с помощью технологий машинного обучения, применяющихся в решении «Лаборатории Касперского». 

«Сотрудничество с «Лабораторией Касперского» откроет для наших клиентов новые возможности по централизованному контролю системы информационной безопасности и оперативному отражению кибератак. Тесная интеграция наших продуктов позволит консолидировать в единой точке входа информацию об угрозах, поступающую из разных источников, а это, в свою очередь, ускорит ответную реакцию на все возможные инциденты. В итоге клиенты экономят свои ресурсы и время, получая при этом защиту более высокого уровня», – поясняет Александр Бондаренко, генеральный директор R-Vision.

«Мы высоко ценим технологическое партнерство с R-Vision: на наш взгляд, это один из самых эффективных способов развития защитных технологий во всех сегментах корпоративных IT-инфраструктур. Кроме того, подобный подход особенно удобен и выгоден для конечных пользователей, которым не приходится продумывать, как интегрировать различные решения внутри одной сети, – подчеркнул Александр Ермакович, руководитель направления Kaspersky Fraud Prevention. – Компания R-Vision обладает передовыми технологиями реагирования на инциденты. Совместно мы сможем повысить эффективность распознавания и предотвращения мошенничества в финансовой среде и не допустить денежных потерь. Уверен, что объединение наших технологий детектирования угроз и оперативного реагирования на инциденты со стороны R-Vision поможет финансовым организациям значительно минимизировать риски».

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru