



Лаборатория Касперского и R-Vision начали технологическое партнерство

Лаборатория Касперского и R-Vision начали технологическое партнерство

Лаборатория Касперского и R-Vision начали технологическое партнерство

Целью партнерства станет совместное и более эффективное противодействие киберугрозам в дистанционных каналах обслуживания. Для этого компании объединили свои решения по распознаванию и предотвращению финансового мошенничества в Интернете: Kaspersky Fraud Prevention Cloud (KFP) и R-Vision Incident Response Platform (IRP).

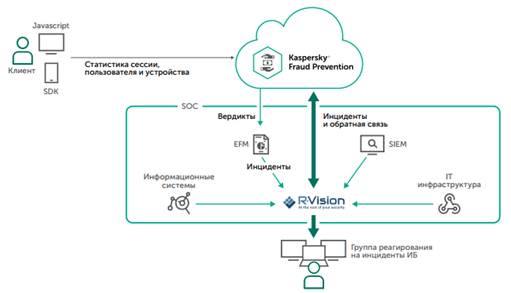
Интеграция позволит запустить процесс обработки инцидентов информационной безопасности в автоматическом режиме на основе данных, в режиме реального времени поступающих из Kaspersky Fraud Prevention Cloud. Такой подход позволит не просто выявить мошенничество еще до совершения транзакции, но и предпринять необходимые действия для его предотвращения.


Схема интеграции Kaspersky Fraud Prevention и R-Vision Incident Response Platform


В результате объединения технологий «Лаборатории Касперского» и R-Vision процесс защиты пользователей онлайн-банкинга и платежных систем будет максимально автоматизирован и ускорен за счет регистрации в IRP R-Vision инцидентов, обнаруживаемых средствами платформы Kaspersky Fraud Prevention Cloud в режиме реального времени. Уведомление специалистов о новых обнаруженных угрозах и распределение задач внутри команды по реагированию на инциденты также будет происходить в автоматическом режиме. Кроме того, после обработки каждого инцидента в системе R-Vision IRP обратная связь о нем будет поступать в Kaspersky Fraud Prevention – это позволит совершенствовать распознавание мошенничества с помощью технологий машинного обучения, применяющихся в решении «Лаборатории Касперского». 

«Сотрудничество с «Лабораторией Касперского» откроет для наших клиентов новые возможности по централизованному контролю системы информационной безопасности и оперативному отражению кибератак. Тесная интеграция наших продуктов позволит консолидировать в единой точке входа информацию об угрозах, поступающую из разных источников, а это, в свою очередь, ускорит ответную реакцию на все возможные инциденты. В итоге клиенты экономят свои ресурсы и время, получая при этом защиту более высокого уровня», – поясняет Александр Бондаренко, генеральный директор R-Vision.

«Мы высоко ценим технологическое партнерство с R-Vision: на наш взгляд, это один из самых эффективных способов развития защитных технологий во всех сегментах корпоративных IT-инфраструктур. Кроме того, подобный подход особенно удобен и выгоден для конечных пользователей, которым не приходится продумывать, как интегрировать различные решения внутри одной сети, – подчеркнул Александр Ермакович, руководитель направления Kaspersky Fraud Prevention. – Компания R-Vision обладает передовыми технологиями реагирования на инциденты. Совместно мы сможем повысить эффективность распознавания и предотвращения мошенничества в финансовой среде и не допустить денежных потерь. Уверен, что объединение наших технологий детектирования угроз и оперативного реагирования на инциденты со стороны R-Vision поможет финансовым организациям значительно минимизировать риски».

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru