



Лаборатория Касперского и R-Vision начали технологическое партнерство

Лаборатория Касперского и R-Vision начали технологическое партнерство

Лаборатория Касперского и R-Vision начали технологическое партнерство

Целью партнерства станет совместное и более эффективное противодействие киберугрозам в дистанционных каналах обслуживания. Для этого компании объединили свои решения по распознаванию и предотвращению финансового мошенничества в Интернете: Kaspersky Fraud Prevention Cloud (KFP) и R-Vision Incident Response Platform (IRP).

Интеграция позволит запустить процесс обработки инцидентов информационной безопасности в автоматическом режиме на основе данных, в режиме реального времени поступающих из Kaspersky Fraud Prevention Cloud. Такой подход позволит не просто выявить мошенничество еще до совершения транзакции, но и предпринять необходимые действия для его предотвращения.


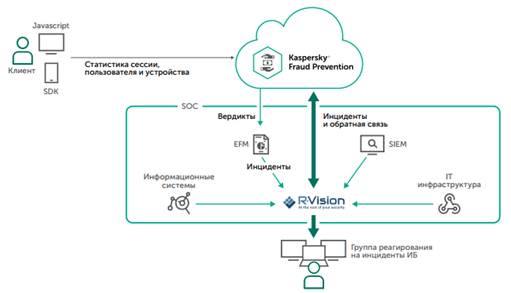
Схема интеграции Kaspersky Fraud Prevention и R-Vision Incident Response Platform


В результате объединения технологий «Лаборатории Касперского» и R-Vision процесс защиты пользователей онлайн-банкинга и платежных систем будет максимально автоматизирован и ускорен за счет регистрации в IRP R-Vision инцидентов, обнаруживаемых средствами платформы Kaspersky Fraud Prevention Cloud в режиме реального времени. Уведомление специалистов о новых обнаруженных угрозах и распределение задач внутри команды по реагированию на инциденты также будет происходить в автоматическом режиме. Кроме того, после обработки каждого инцидента в системе R-Vision IRP обратная связь о нем будет поступать в Kaspersky Fraud Prevention – это позволит совершенствовать распознавание мошенничества с помощью технологий машинного обучения, применяющихся в решении «Лаборатории Касперского». 

«Сотрудничество с «Лабораторией Касперского» откроет для наших клиентов новые возможности по централизованному контролю системы информационной безопасности и оперативному отражению кибератак. Тесная интеграция наших продуктов позволит консолидировать в единой точке входа информацию об угрозах, поступающую из разных источников, а это, в свою очередь, ускорит ответную реакцию на все возможные инциденты. В итоге клиенты экономят свои ресурсы и время, получая при этом защиту более высокого уровня», – поясняет Александр Бондаренко, генеральный директор R-Vision.

«Мы высоко ценим технологическое партнерство с R-Vision: на наш взгляд, это один из самых эффективных способов развития защитных технологий во всех сегментах корпоративных IT-инфраструктур. Кроме того, подобный подход особенно удобен и выгоден для конечных пользователей, которым не приходится продумывать, как интегрировать различные решения внутри одной сети, – подчеркнул Александр Ермакович, руководитель направления Kaspersky Fraud Prevention. – Компания R-Vision обладает передовыми технологиями реагирования на инциденты. Совместно мы сможем повысить эффективность распознавания и предотвращения мошенничества в финансовой среде и не допустить денежных потерь. Уверен, что объединение наших технологий детектирования угроз и оперативного реагирования на инциденты со стороны R-Vision поможет финансовым организациям значительно минимизировать риски».

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru