



MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

Атаки вымогателя на базы данных MongoDB на прошлой неделе достигли пика, когда злоумышленникам удалось захватить более 26 000 серверов. Эти атаки, обнаруженные исследователями Диланом Кацем (Dylan Katz) и Виктором Геверсом (Victor Gevers), являются продолжением так называемого Апокалипсиса MongoDB, который начался в конце декабря 2016 года и продолжался в первые месяцы 2017 года.

В процессе этих атак киберпреступные группы сканировали сеть в поиске баз данных MongoDB, открытых для внешних подключений. Затем они уничтожили их содержимое и заменили его требованием выкупа.

Большинство из этих открытых баз данных принадлежали тестовым системам, но некоторые из них содержали данные о производстве. Также интересен тот факт, что некоторые компании выплачивали выкуп, а позже узнавали, что были обмануты, а у нападавших никогда не было их данных.

По словам экспертов, отслеживающих атаки и записывающих свои данные в таблицу Google Docs, в общей сложности хакеры разрушили более 45 000 баз данных, эта цифра может быть даже больше. Помимо MongoDB атаке подверглись также такие серверные технологии, как ElasticSearch, Hadoop, CouchDB, Cassandra и MySQL.

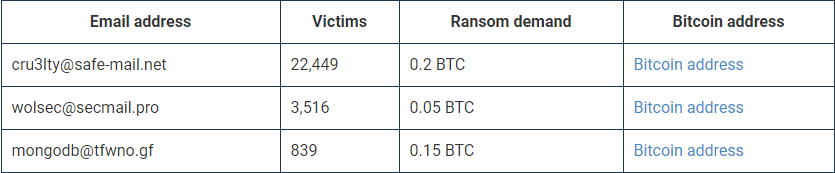
Три отдельные группы хакеров, принимающих участие в атаках, можно дифференцировать по адресам электронной почты, который они использовали в примечаниях о выкупе. На изображении ниже приведены данные по количеству жертв и сумме выкупа по каждой группе киберпреступников:

Эксперты также призывают обеспечить безопасность своих баз данных, так как наблюдались случаи, когда пользователи восстанавливали свои базы из бэкапов, но были успешно атакованы повторно.

«Нам потребуется выяснить подробности, чтобы получить полную картину. Что именно было не так с этими базами данных – неверные настройки безопасности, устаревшая версия или уязвимость» - говорит Геверс.

Геверс также уточнил, что ему потребуется пригласить некоторых внешних экспертов, чтобы они помогли ему проанализировать эти масштабные атаки.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru