



Полиция получила контроль над доменом мошеннического онлайн-магазина

Полиция получила контроль над доменом мошеннического онлайн-магазина

Полиция получила контроль над доменом мошеннического онлайн-магазина

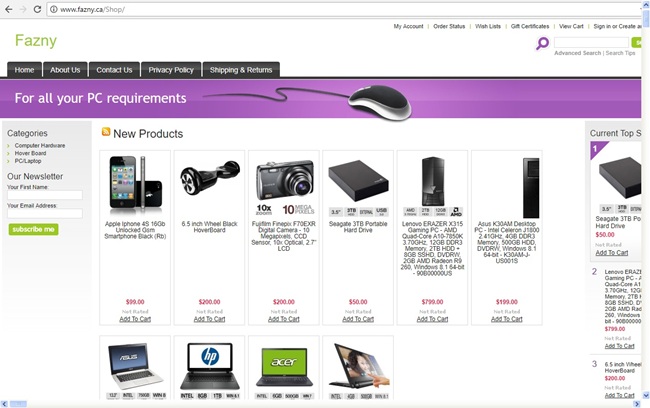
Канадская полиция захватила домен Fazny.ca, принадлежащий интернет-магазину электроники, который украл данные платежных карт пользователей и использовал их для совершения мошеннических покупок.

Согласно заявлению полиции, следственный отдел по борьбе с киберпреступностью начал изучать веб-сайт после того, как пользователь пожаловался на мошеннические покупки, появившиеся в его банковских выписках в мае этого года.

Сначала, как отметил пострадавший пользователь, стали возникать неоднократные ошибки при попытке купить продукты через магазин Fazny.ca, утверждалось, что платеж не может быть обработан. Вскоре после этого в его финансовой отчетности появилось несколько подозрительных покупок.

Полиция утверждает, что после тщательного расследования детективы «определили, что информация заявителя была украдена на fazny.ca».

Благодаря наличию судебного распоряжения полиции удалось захватить домен fazny.ca, чтобы уберечь других пользователей от подобных неприятностей.

Также утверждается, что сайт использовал рекламу Facebook, чтобы привлечь пользователей в свой магазин. Полиция говорит, что сайт был поддельным, а мошенники использовали украденные с легитимных сайтов изображения компьютерных аксессуаров.

На данном этапе расследование все еще продолжается, власти говорят, что они пытаются определить количество затронутых пользователей. Полиция также просит пользователей подать жалобы, если они были на сайте и видели подозрительные транзакции на своих карточках.

«Получение контроля над доменом служит двум целям: выявить количество жертв и предотвратить дальнейшее мошенничество. Мы также полагаем, что и другие пользователи стали жертвами этого сайта, поэтому призываем их сообщить нам об инциденте» - сказал Фил Хокинс (Phil Hawkins) из отдела расследования киберпреступлений.

Отметим, что пока полиции не удалось получить контроль над сервером злоумышленников.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru