



Атака через Facebook Messenger - пользователи любой ОС под угрозой

Атака через Facebook Messenger - пользователи любой ОС под угрозой

Атака через Facebook Messenger - пользователи любой ОС под угрозой

Исследователи Лаборатории Касперского обнаружили вредоносную кросс-платформенную кампанию в Facebook Messenger, в ходе которой пользователи получают ссылку на видео, перенаправляющую их на веб-сайт, устанавливающий вредоносную программу на компьютеры.

До сих пор не до конца понятен весь механизм распространения вредоносной программы. Эксперты полагают, что спамеры используют скомпрометированные учетные записи для отправки вредоносной ссылки.

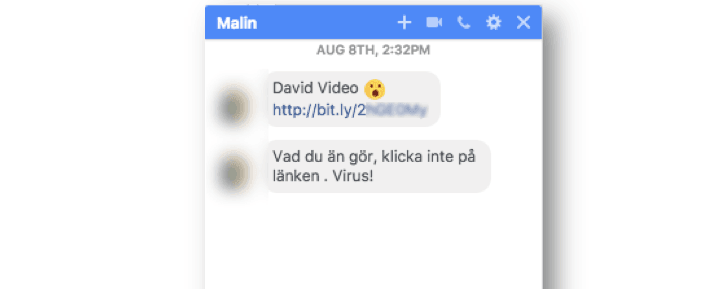
Злоумышленники используют социальную инженерию, с помощью которой пытаются заставить пользователей перейти по ссылке в сообщении. Сообщение содержит имя одного из друзей жертвы в Facebook и ссылку вида bit.ly, которая ведет якобы на видео.

URL перенаправляет пользователя на документ Google, отображающий динамически генерируемую миниатюру видео, при нажатии на эту миниатюру пользователь будет перенаправлен на другую страницу, которая будет зависеть от его браузера и операционной системы.

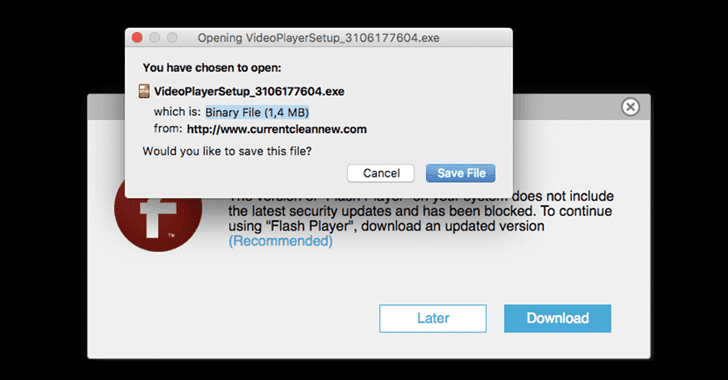
Например, пользователи Mozilla Firefox в Windows перенаправляются на веб-сайт, который отображает фальшивое уведомление об обновлении Flash Player, а затем предлагает исполняемый файл Windows, являющийся рекламной программой.

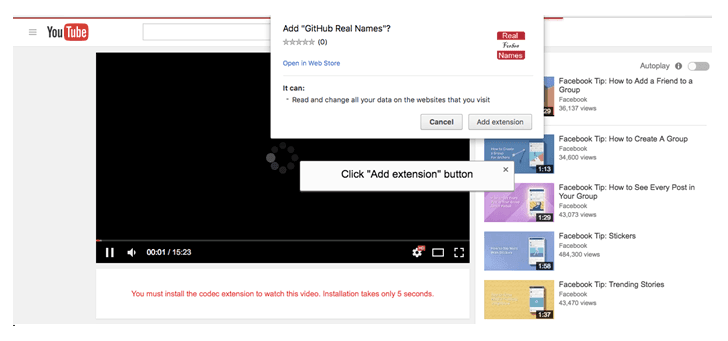
Пользователи Google Chrome перенаправляются на веб-сайт, маскирующийся под YouTube, на нем отображается всплывающее сообщение об ошибке, которое пытается убедить пользователя загрузить вредоносное расширение Chrome из Google Web Store.

Расширение фактически является загрузчиком, который позволяет злоумышленнику загрузить вредоносную программу на компьютер жертвы.

Пользователи Safari в Mac OS X попадают на веб-страницу, похожую на ту, которая предоставляется пользователям Firefox. Она так же предлагает обновление Flash, являющееся вредоносным файлом .dmg. Похожий сценарий и в случае с пользователями Linux.

По словам экспертов, основной целью злоумышленников в этой кампании является получение дохода от рекламных приложений.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru