



Атака через Facebook Messenger - пользователи любой ОС под угрозой

Атака через Facebook Messenger - пользователи любой ОС под угрозой

Атака через Facebook Messenger - пользователи любой ОС под угрозой

Исследователи Лаборатории Касперского обнаружили вредоносную кросс-платформенную кампанию в Facebook Messenger, в ходе которой пользователи получают ссылку на видео, перенаправляющую их на веб-сайт, устанавливающий вредоносную программу на компьютеры.

До сих пор не до конца понятен весь механизм распространения вредоносной программы. Эксперты полагают, что спамеры используют скомпрометированные учетные записи для отправки вредоносной ссылки.

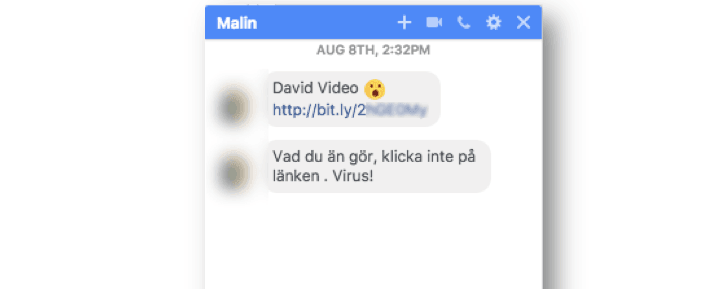
Злоумышленники используют социальную инженерию, с помощью которой пытаются заставить пользователей перейти по ссылке в сообщении. Сообщение содержит имя одного из друзей жертвы в Facebook и ссылку вида bit.ly, которая ведет якобы на видео.

URL перенаправляет пользователя на документ Google, отображающий динамически генерируемую миниатюру видео, при нажатии на эту миниатюру пользователь будет перенаправлен на другую страницу, которая будет зависеть от его браузера и операционной системы.

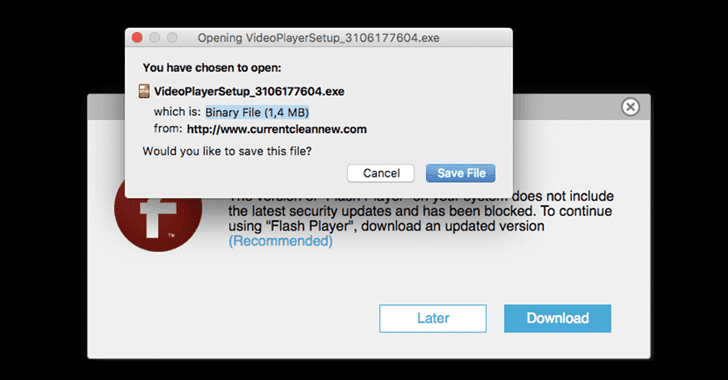
Например, пользователи Mozilla Firefox в Windows перенаправляются на веб-сайт, который отображает фальшивое уведомление об обновлении Flash Player, а затем предлагает исполняемый файл Windows, являющийся рекламной программой.

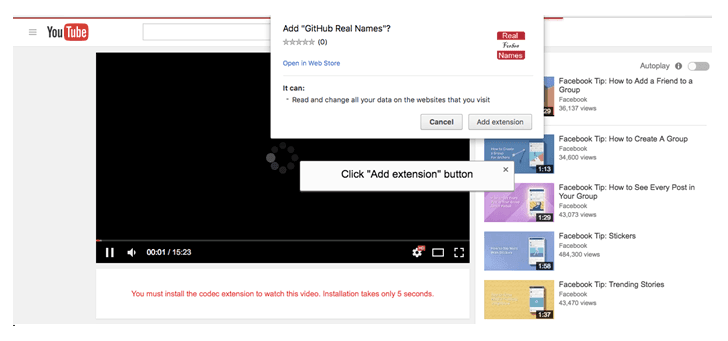
Пользователи Google Chrome перенаправляются на веб-сайт, маскирующийся под YouTube, на нем отображается всплывающее сообщение об ошибке, которое пытается убедить пользователя загрузить вредоносное расширение Chrome из Google Web Store.

Расширение фактически является загрузчиком, который позволяет злоумышленнику загрузить вредоносную программу на компьютер жертвы.

Пользователи Safari в Mac OS X попадают на веб-страницу, похожую на ту, которая предоставляется пользователям Firefox. Она так же предлагает обновление Flash, являющееся вредоносным файлом .dmg. Похожий сценарий и в случае с пользователями Linux.

По словам экспертов, основной целью злоумышленников в этой кампании является получение дохода от рекламных приложений.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru