



Атака через Facebook Messenger - пользователи любой ОС под угрозой

Атака через Facebook Messenger - пользователи любой ОС под угрозой

Атака через Facebook Messenger - пользователи любой ОС под угрозой

Исследователи Лаборатории Касперского обнаружили вредоносную кросс-платформенную кампанию в Facebook Messenger, в ходе которой пользователи получают ссылку на видео, перенаправляющую их на веб-сайт, устанавливающий вредоносную программу на компьютеры.

До сих пор не до конца понятен весь механизм распространения вредоносной программы. Эксперты полагают, что спамеры используют скомпрометированные учетные записи для отправки вредоносной ссылки.

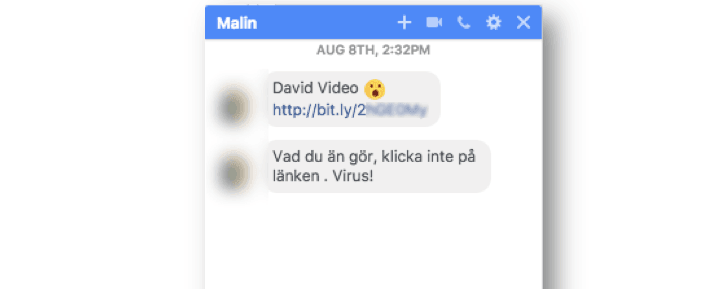
Злоумышленники используют социальную инженерию, с помощью которой пытаются заставить пользователей перейти по ссылке в сообщении. Сообщение содержит имя одного из друзей жертвы в Facebook и ссылку вида bit.ly, которая ведет якобы на видео.

URL перенаправляет пользователя на документ Google, отображающий динамически генерируемую миниатюру видео, при нажатии на эту миниатюру пользователь будет перенаправлен на другую страницу, которая будет зависеть от его браузера и операционной системы.

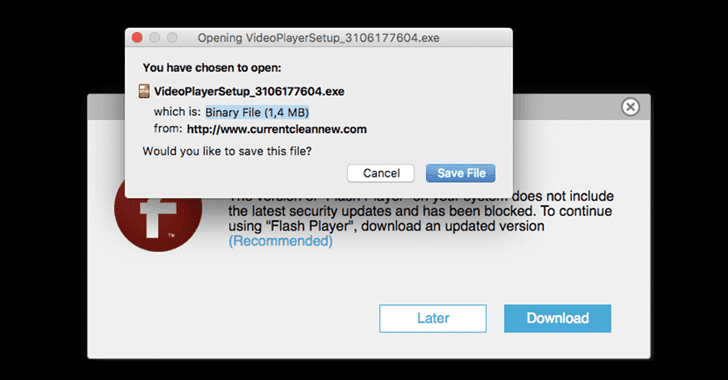
Например, пользователи Mozilla Firefox в Windows перенаправляются на веб-сайт, который отображает фальшивое уведомление об обновлении Flash Player, а затем предлагает исполняемый файл Windows, являющийся рекламной программой.

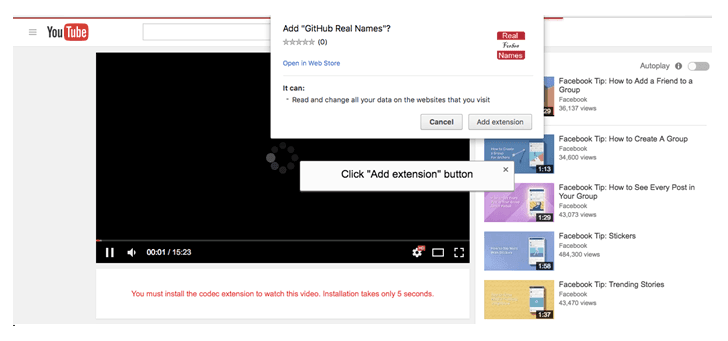
Пользователи Google Chrome перенаправляются на веб-сайт, маскирующийся под YouTube, на нем отображается всплывающее сообщение об ошибке, которое пытается убедить пользователя загрузить вредоносное расширение Chrome из Google Web Store.

Расширение фактически является загрузчиком, который позволяет злоумышленнику загрузить вредоносную программу на компьютер жертвы.

Пользователи Safari в Mac OS X попадают на веб-страницу, похожую на ту, которая предоставляется пользователям Firefox. Она так же предлагает обновление Flash, являющееся вредоносным файлом .dmg. Похожий сценарий и в случае с пользователями Linux.

По словам экспертов, основной целью злоумышленников в этой кампании является получение дохода от рекламных приложений.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru