



Троян-майнер CoinMiner заражает компьютеры через уязвимость EternalBlue

Троян-майнер CoinMiner заражает компьютеры через уязвимость EternalBlue

Троян-майнер CoinMiner заражает компьютеры через уязвимость EternalBlue

Специалисты компании Trend Micro предупредили о появлении нового трояна-майнера CoinMiner, который атакует компьютеры, работающие под управлением Windows. Исследователи пишут, что распространение малвари трудно остановить или замедлить, так как для этих целей вредонос использует украденный у АНБ эксплоит EternalBlue.

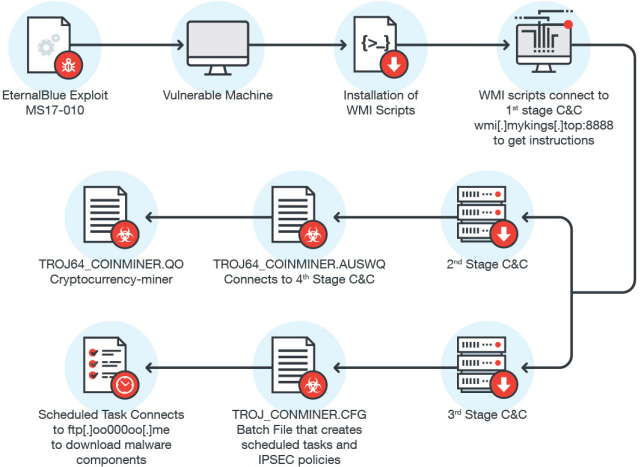
Его также применяли WannaCry и NotPetya, и инструментарий WMI (Windows Management Instrumentation), как некогда делал нашумевший вредонос Stuxnet. Более того, за счет использования скриптов WMI вредонос не оставляет почти никаких следов в системе и работает в памяти устройства.


Схема работы CoinMiner

Для защиты от CoinMiner и других угроз, полагающихся в работе на EternalBlue, специалисты в очередной раз рекомендуют установить обновление безопасности MS17-010, выпущенное Microsoft еще весной текущего года, или хотя бы отказаться от использования протокола SMBv1, отключив его. Также аналитики советуют отключить и WMI, если он не нужен в работе, или хотя бы ограничить доступ, пишет xakep.ru. 


Напомню, что CoinMiner – не единственная малварь, вооружившаяся эксплоитом спецслужб. После атак WannaCry инструмент обрел немалую популярность, был включен в состав Metasploit, и его взяли на вооружение разработчики криптовалютного майнера Adylkuzz, червя EternalRocks, шифровальщика Uiwix, трояна Nitol (он же Backdoor.Nitol), малвари Gh0st RAT и так далее.

Напомню, что изначально эксплоит был опубликован в сети хакерской группировкой The Shadow Brokers в апреле текущего года. Хакеры заявляют, что похитили этот и многие другие инструменты у Equation Group – группировки, за которой, по утверждениям многих специалистов, стоят «правительственные хакеры» из АНБ.


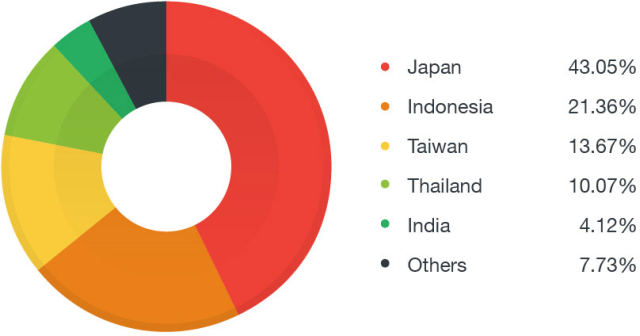
Пострадавшие от CoinMiner пользователи по странам:

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru